Статья носит исключительно информационный и просветительский характер. Не используйте описанные возможности для самостоятельной слежки за людьми, вторжения в частную жизнь, перехвата чужих сообщений, несанкционированного доступа к устройствам или оборота незаконно полученных данных. Такие действия при наличии предусмотренных законом признаков могут повлечь уголовную, административную и гражданско-правовую ответственность. Наличие технического средства, интерес к исследованию и отсутствие корысти сами по себе не дают законного основания для вмешательства. [1; 14; 2]
Описанные эксперименты следует отличать от самостоятельного применения средств наблюдения. Работа с собственными данными, согласованное профессиональное исследование и предусмотренные законом полномочия имеют разные основания и границы. Правовые основания и уголовные риски рассмотрены в разделе 10.
Нормативные положения приведены по состоянию на 7 ноября 2026 года. Для конкретной ситуации необходимо проверить применимость, фактические обстоятельства и действующую редакцию нормы. Ссылки в тексте ведут к списку источников.
1. Цифровой след обычного дня
Обсуждение слежки часто начинается со смартфона. Приложение запросило доступ к контактам, обнаружило VPN или отправило на сервер сведения об устройстве — и кажется, что достаточно удалить его, чтобы закрыть источник информации. Но повседневная жизнь продолжается за пределами одного приложения. Мы оплачиваем покупки, перемещаемся по городу, обращаемся за медицинской помощью и общаемся с людьми. Каждое такое действие может оставить запись в другой системе.
Представим обычный рабочий день: заказ такси, кофе по дороге, проход через турникет, запись к врачу, несколько сообщений в чате. Для человека это последовательность дел. Для обслуживающих его организаций возникают отдельные события со временем, идентификаторами, адресами устройств, платежными реквизитами и другими признаками. Часть сведений нужна для исполнения услуги и учета, часть используется в аналитике и защите от мошенничества. Некоторые категории данных должны храниться в силу закона. [2; 3; 4]
Совокупность таких записей и сведений, которые можно из них вывести, я и буду называть цифровым следом. В него входят наши собственные публикации, технические события и информация, которую создают окружающие. Сам по себе этот след еще не означает, что конкретный человек находится под целенаправленным наблюдением. Автоматическая регистрация действий позволяет накапливать сведения без персонального интереса сотрудника к каждому пользователю. Если интерес возникнет позднее, сохраненные записи могут стать исходным материалом для восстановления событий.
Именно здесь проходит связь между привычным сервисом и наблюдением. Для составления профиля важны доступ к нескольким источникам, возможность связать записи и надежность полученного вывода. Единой безошибочной системы для этого предполагать не нужно. Банк, оператор связи, владелец камеры и медицинская организация располагают разными фрагментами; у каждого свои сроки, полномочия и технические ограничения.
Исследования повторной идентификации, браузерного отслеживания и социальных связей показывают, что проблема существует много лет. Современные средства анализа сокращают время обработки и позволяют работать с текстами и изображениями в большем масштабе. Поэтому приватность зависит и от того, какие данные возникают в течение дня, и от условий, при которых их смогут объединить. [41; 44; 55; 56]
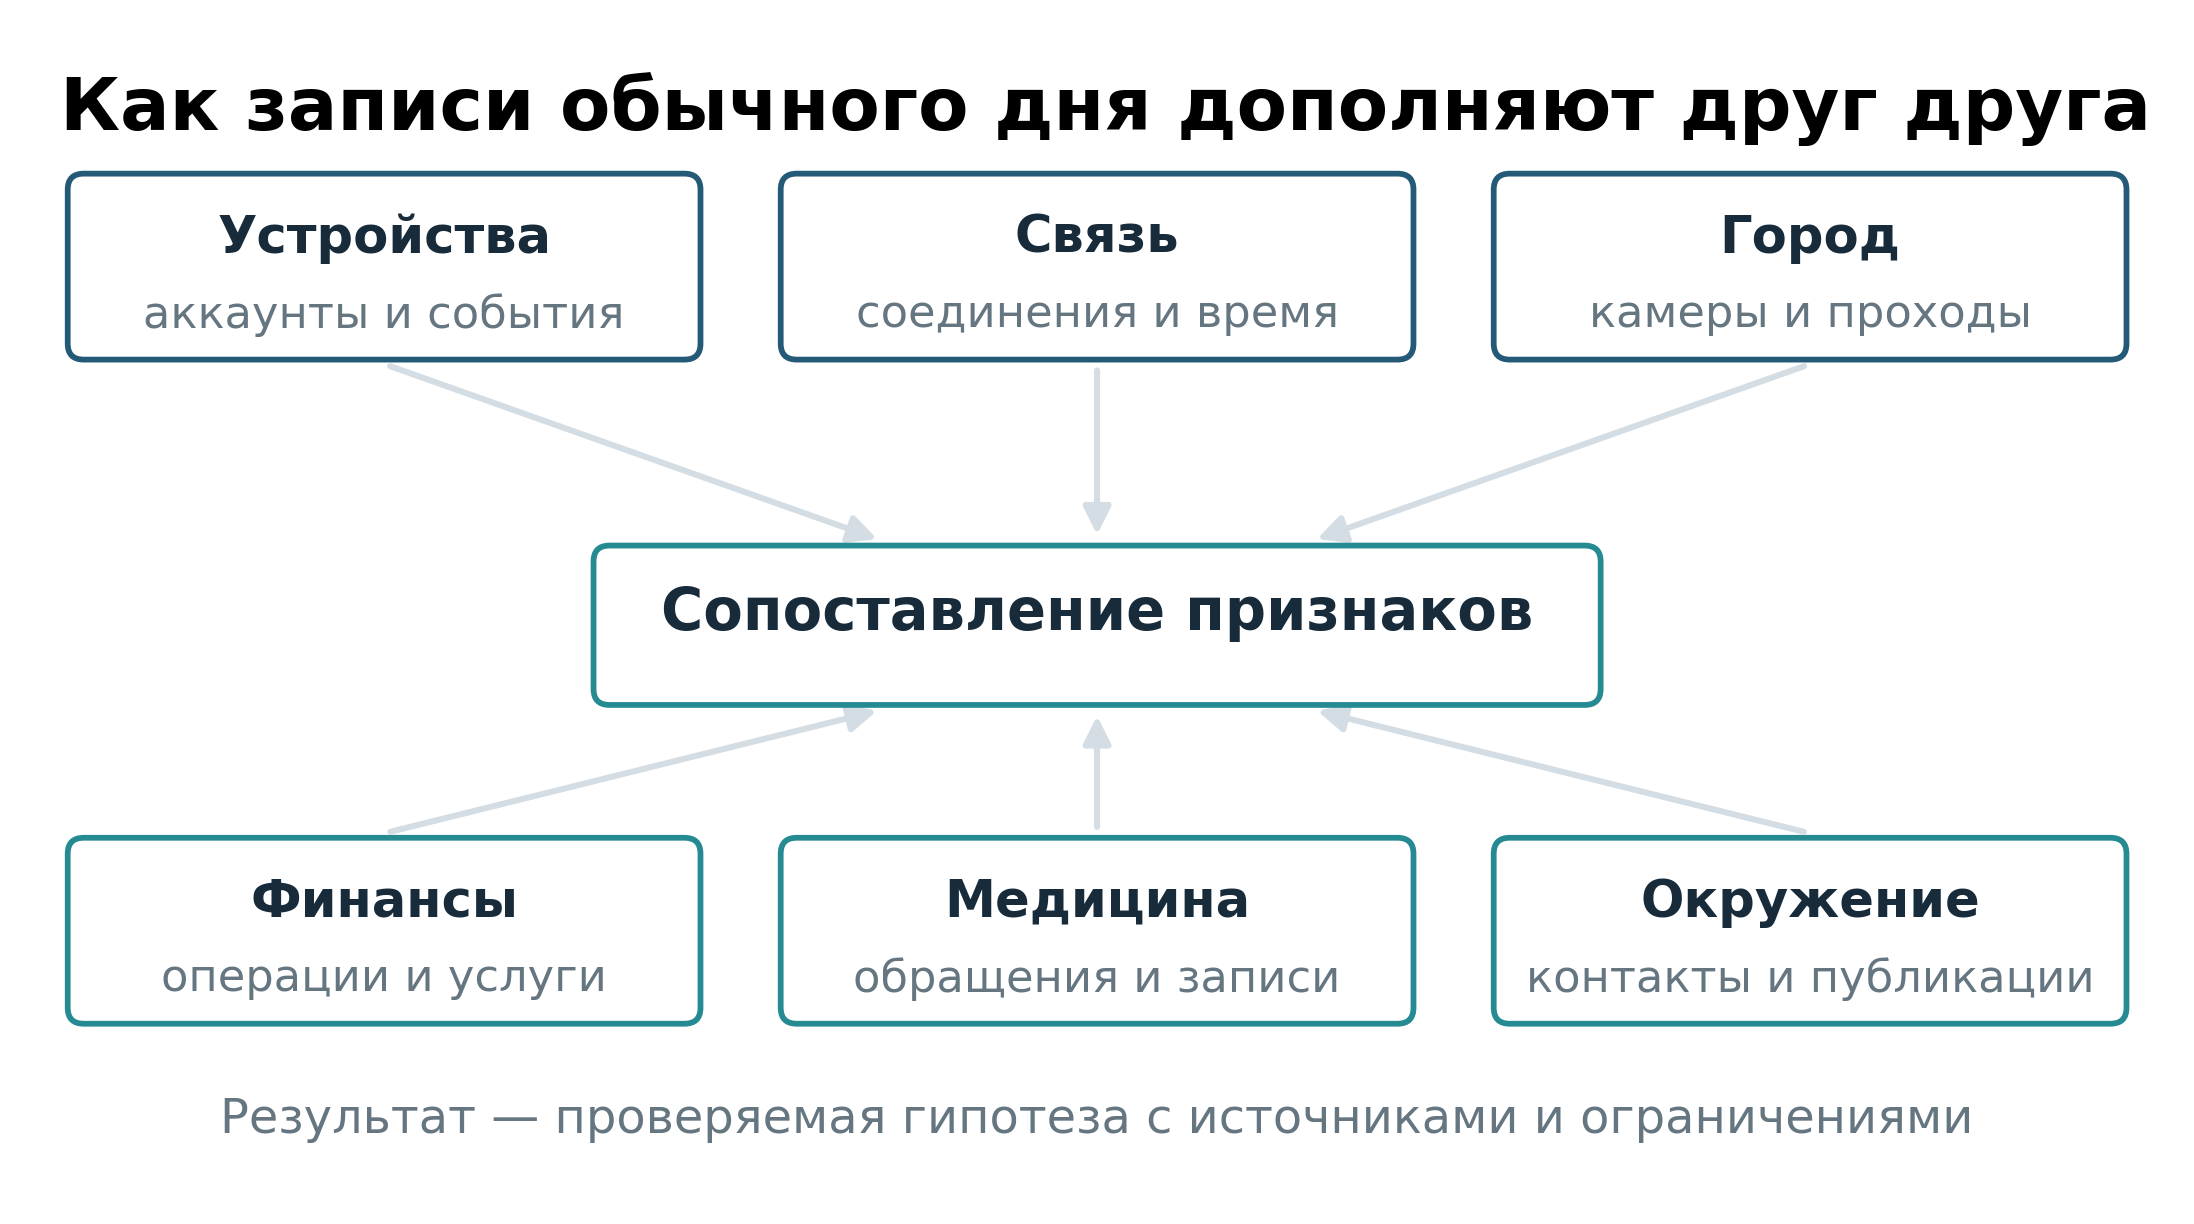
Рисунок 1. Записи разных источников могут дополнять друг друга. Авторская схема. Наличие источника не означает доступ к нему или доказанную связь с человеком. [2; 61]
Содержание сообщения и обстоятельства его появления
В цифровом следе полезно сразу различать содержание и метаданные. Текст переписки, фотография и звук разговора сообщают, что происходило. Время, участники, адреса соединения и маршрут доставки описывают обстоятельства обмена. Граница зависит от контекста: тема письма или название файла могут одновременно быть техническим полем и раскрывать чувствительную информацию. Даже история контактов без текста сообщений иногда позволяет предположить распорядок и круг общения.
Различается и дальнейшая судьба сведений. Сервис может кратковременно обработать запрос в оперативной памяти, записать событие в журнал, сохранить содержание в основной базе или передать его обработчику. В аналитическом хранилище могут остаться агрегаты, а в резервной копии — прежнее состояние системы. Для каждой операции нужны собственные объяснения цели, состава данных и срока. Сам факт обработки не доказывает бессрочного сохранения каждого исходного сообщения. [2]
Эти различия помогают понять, почему удаление одной программы или смена устройства дает ограниченный результат. Человек меняет один из источников, тогда как остальные участники продолжают обслуживать его действия. Ближайший к нам источник — сам телефон, но даже в нем данные возникают на нескольких уровнях.
2. Приложения и оператор связи получают разные данные
Смартфон одновременно служит устройством пользователя, средой исполнения приложений и участником сети связи. Эти роли накладываются друг на друга, поэтому один и тот же эпизод может оставить сведения у разработчика приложения, системной службы и оператора. Разрешения, которые мы видим на экране, относятся только к определенной части этой работы.
Разрешения и фактическое поведение приложения
На Android существуют разрешения времени установки, разрешения, запрашиваемые во время работы, и специальные виды доступа. Их поведение зависит от версии ОС, целевой версии приложения и политики платформы. Список в манифесте показывает заявленные возможности сборки; фактическое использование определяется выданными правами, выполненным сценарием и состоянием системы. Поэтому число разрешений само по себе не измеряет объем собранной информации. [21]
Версия программы и аварийный журнал относятся к диагностике. Координаты касаний и последовательность экранов могут использоваться для аналитики и антифрода. Контакты, фотографии, сообщения и записи микрофона затрагивают уже содержимое устройства и требуют отдельной оценки доступа и оснований обработки. Вредоносное получение таких сведений следует отличать от штатной телеметрии: одинаковое слово «сбор» скрывает разные механизмы и последствия.
Например, антифрод может сопоставлять характеристики устройства, необычный сетевой выход, признаки изменения среды и особенности взаимодействия. Для этой задачи обнаружение VPN или отличающегося поведения бывает признаком риска. По одному такому признаку нельзя судить о чтении всего трафика или установленной личности пользователя. Оценка необходимости и соразмерности сбора остается отдельной задачей оператора персональных данных. [2]
Сторонние библиотеки и системные привилегии
Приложение редко состоит только из кода своего разработчика. В него включают SDK — библиотеки аналитики, рекламы, карт, платежей и защиты. Они могут получать сведения в рамках прав приложения и своей конфигурации. Поэтому набор участников обработки шире, чем название программы на экране. Установить конкретную передачу позволяют наблюдения за исполнением и трафиком; присутствие библиотеки еще не описывает все выполняемые ею действия.
Реальные обходы ожидаемых ограничений исследовались в USENIX Security 2019 на 252 864 версиях 88 113 Android-приложений. Авторы обнаружили побочные и скрытые каналы получения идентификаторов и геопозиции. Часть проблем исправлялась в Android 10, поэтому работа важна прежде всего как доказательство существования таких механизмов в исследованной среде. Она не дает готовой оценки любой современной сборки. [52]
Panoptispy изучала 17 260 приложений и выявила случаи передачи изображений, скриншотов и записей экрана, в том числе через встроенные SDK. При этом исследование не подтвердило универсальную непрерывную запись микрофона. Автоматизированные сценарии охватывали ограниченную часть поведения программ: наблюдавшаяся передача и отсутствие передачи в конкретном тесте имеют разную доказательную силу. [53]
Еще один уровень — предустановленные компоненты. Системная служба может иметь привилегии, недоступные обычной пользовательской программе. В работе WiSec 2023 наблюдалась передача идентификаторов и других сведений выбранными устройствами с китайскими прошивками. Результат относится к конкретным моделям, сборкам, регионам и настройкам. Для оценки собственного телефона существенна именно его среда, а не происхождение марки само по себе. [54]
Таким образом, управление разрешениями уменьшает определенную часть доступа. Полную картину оно не показывает: в ней остаются системные компоненты, конфигурация SDK и события, возникающие за пределами приложений. Последние хорошо видны на примере самой сотовой связи.
Идентификаторы в сети связи
Чтобы телефон оставался на связи, сеть должна обслуживать абонента, выбирать ресурсы радиодоступа, маршрутизировать соединения и учитывать услуги. У оператора поэтому возникают технические сведения о подключениях и событиях связи. Они отличаются от GPS-трека приложения: зона обслуживания базовой станции не дает автоматически координаты человека с точностью до квартиры. [3; 10]
В этих записях встречаются идентификаторы разных объектов. Номер относится к абонентской адресации, IMSI — к абонентскому профилю, IMEI — к оборудованию. Для аналитики различие принципиально: SIM-карту можно переставить, аппарат — передать другому человеку, а номер со временем может сменить владельца.
Таблица 1. Идентификаторы относятся к разным объектам.
| Признак | К чему относится | Что помогает связать | Ограничение |
|---|---|---|---|
| IMEI | Оборудование | События одного аппарата или радиомодуля | Не удостоверяет человека и не совпадает с номером телефона |
| IMSI | Абонентский профиль | События обслуживания профиля в сети | Связь с человеком требует контекста и актуальных учетных сведений |
| ICCID | SIM или профиль | Учет соответствующего носителя или профиля | Иной идентификатор, чем IMSI; сам не задает координаты |
| Номер | Абонентская адресация | Услуги и учетные записи где номер указан | Номер меняет владельца; возможны общие и служебные сценарии |
| IP и время | Сетевое назначение | Сеансы в контексте сети и времени | Общий адрес и CGNAT требуют дополнительных сведений |
| MAC | Сетевой интерфейс | Наблюдения в соответствующей локальной среде | Во многих режимах применяется рандомизация |
| Account ID | Запись сервиса | Действия в пределах пространства идентификаторов | Не универсальный идентификатор человека между всеми сервисами |
Приказ Минкомсвязи России от 29.10.2018 № 573 устанавливает требования к техническим и программным средствам информационных систем с базами абонентов и сведениями об услугах связи для обеспечения оперативно-розыскных мероприятий. В предусмотренных категориях есть идентификаторы оборудования и абонента, соединения и события местоположения. Этот документ объясняет, почему такие сведения представляют интерес для восстановления событий, но не устанавливает единой точности позиционирования для любой ситуации. [10]
Из сочетания идентификаторов и перемещений возникает возможность связывать устройства. Регулярные совместные маршруты, одинаковые места ночного пребывания и общие учетные записи могут поддержать версию, что два телефона относятся к одному человеку. Альтернативы тоже реальны: члены семьи, коллеги, соседи и пассажиры часто оказываются рядом. Надежность сопоставления зависит от набора признаков и проверки этих объяснений.
Второй телефон может помогать разделению доступа и рабочих задач, однако не устраняет уже существующие связи между человеком, аккаунтами и средой. Кроме того, обеим программам и обоим устройствам обычно требуется сеть. На этом уровне наблюдение определяется уже тем, что видно участникам соединения.
3. Сетевое наблюдение и границы шифрования
Когда приложение отправляет запрос, сведения проходят через инфраструктуру нескольких участников. Одни обеспечивают доступ, другие передают трафик, третьи обслуживают сам запрос. Шифрование ограничивает их возможности, но защищает определенный участок обмена и определенный тип информации. Разобраться в этом необходимо и для оценки провайдера, и для понимания роли VPN и Tor.
Защищенное содержание и видимые признаки соединения
TLS обеспечивает конфиденциальность и целостность канала между его конечными точками. При корректной работе HTTPS обычный сетевой посредник не получает открытый текст страницы, пароль или полный путь запроса из передаваемых пакетов. Сертификаты участвуют в аутентификации, а шифрование обеспечивается протоколом и согласованными ключами. [28]
При этом у наблюдателя могут оставаться IP-адреса, время, объемы и характеристики соединений. Видимость доменного имени зависит от DNS, параметров TLS, применения ECH и других особенностей конфигурации. Общая инфраструктура затрудняет однозначное сопоставление IP с единственным сайтом, однако статистические признаки обмена сохраняют аналитическую ценность. Представление о содержании и представление об обстоятельствах соединения здесь расходятся.
У конечных точек положение другое. Приложение обрабатывает текст до отправки, а предназначенный ему сервис получает запрос после расшифрования. Устройство адресата раскрывает содержимое полученного сообщения. Поэтому получение данных на скомпрометированном устройстве возможно и при надежной защите канала: уязвимость находится в другой части системы.
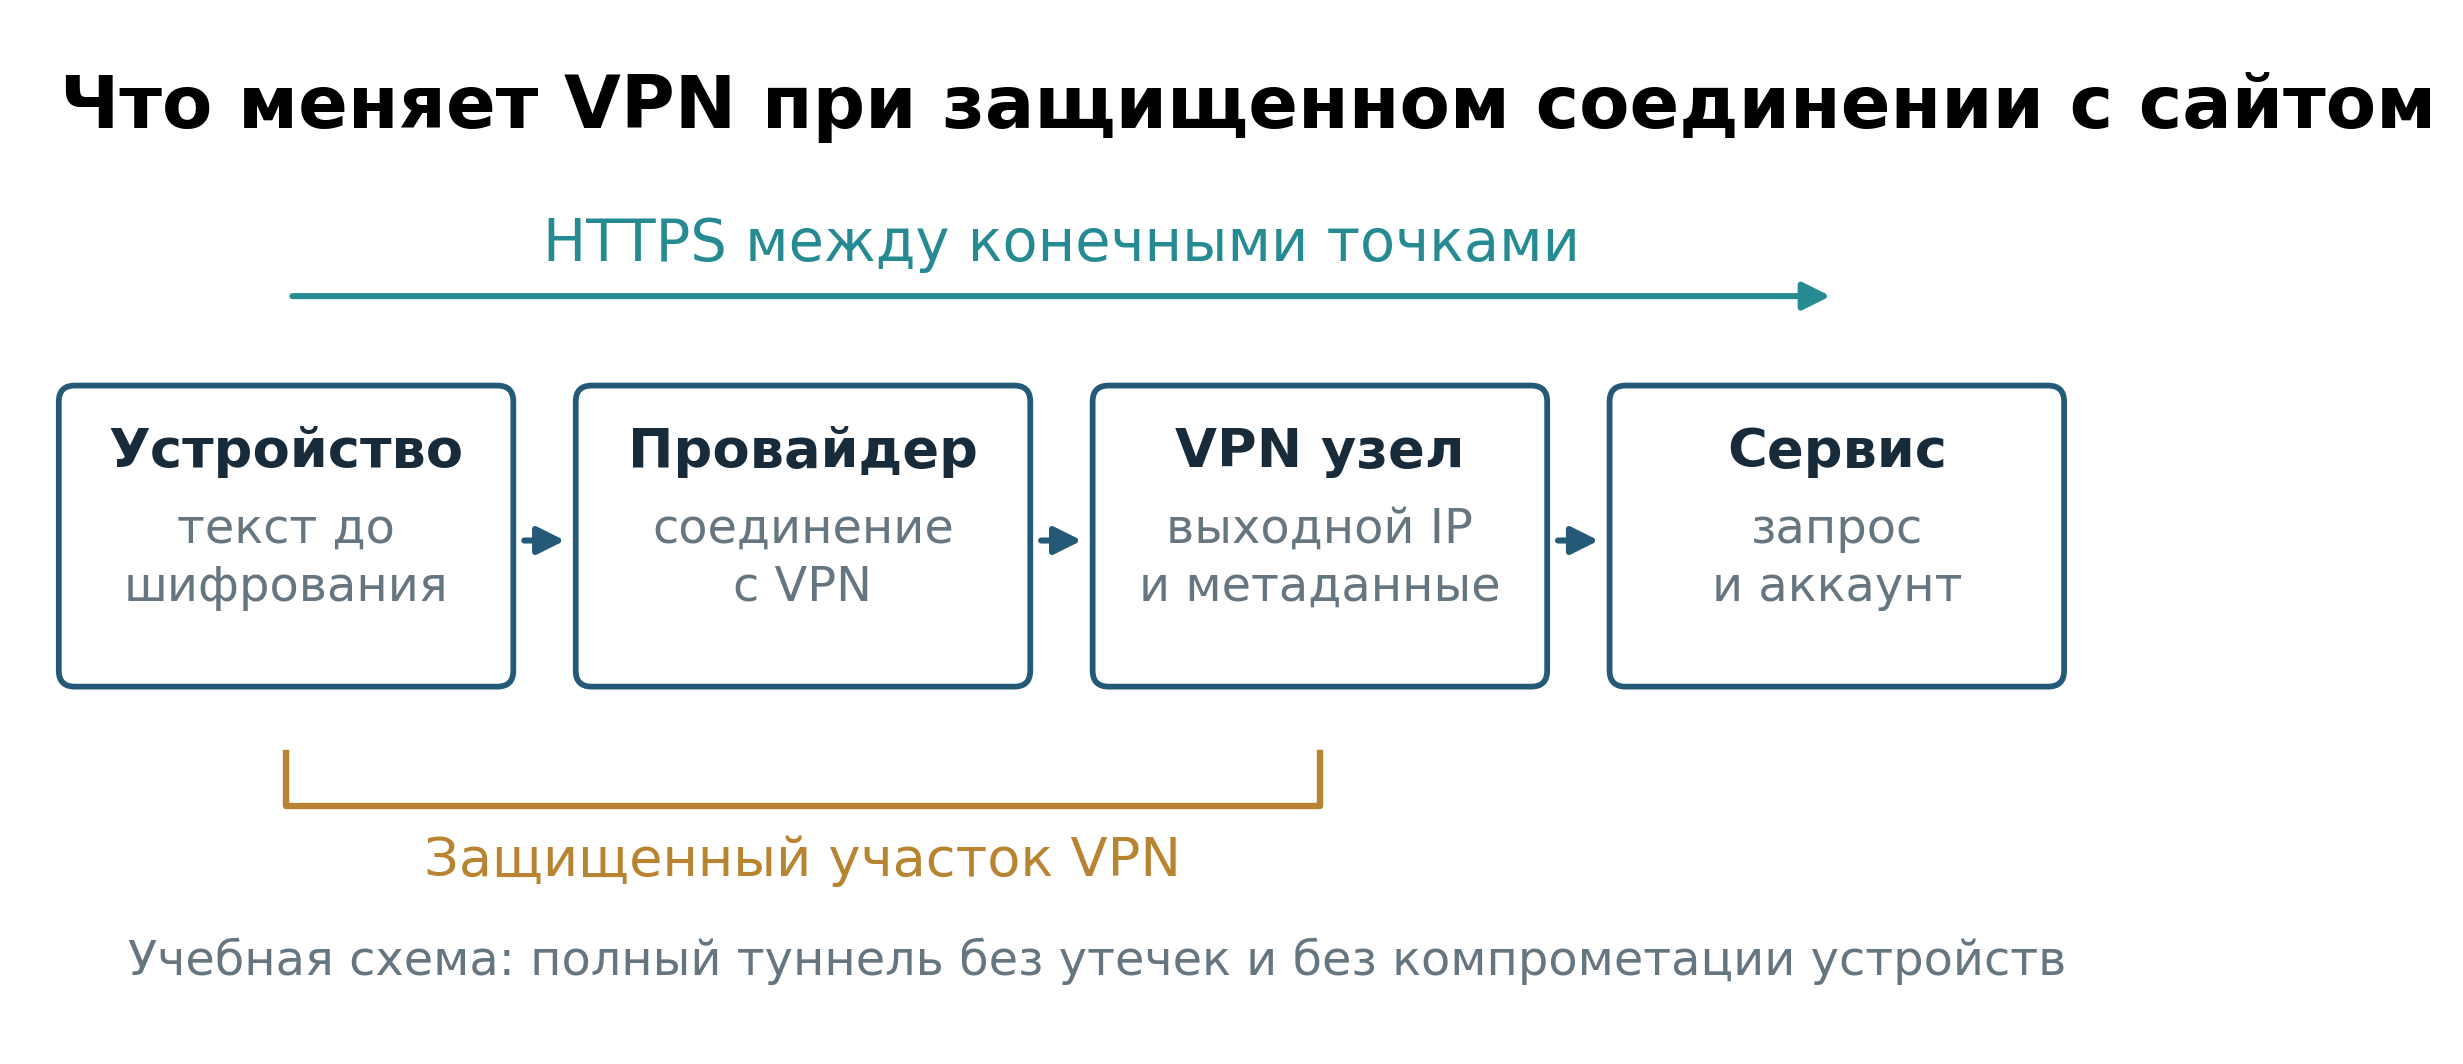
Рисунок 2. Видимость при типовом полном VPN туннеле и HTTPS. Схема предполагает отсутствие утечек и компрометации конечных точек. Дополнительные признаки зависят от конфигурации. [28; 29]
Перераспределение доверия в VPN и Tor
VPN создает защищенный участок между устройством и выбранным VPN-узлом. В типовой конфигурации провайдер доступа видит подключение к этому узлу, а сервис назначения получает выходной адрес VPN. Оператор VPN становится дополнительным участником, которому доверяют часть сетевой информации. Содержание корректно защищенного HTTPS не становится для него автоматически открытым; значение имеют архитектура, конфигурация, доступы и журналы.
Отсюда следует практический смысл проверки обещаний об отсутствии логов. Журнал безопасности, технические события, платежная информация и история посещений описывают разные стороны услуги. Само наличие инфраструктуры не доказывает запись каждого запроса. Чтобы оценить доверие к ней, необходимо понимать, какие данные обрабатываются, что проверял независимый аудит и какой риск решает выбранная услуга.
Tor распределяет роли между несколькими узлами, ограничивая сведения отдельного ретранслятора. Наблюдатель с достаточной видимостью входящего и исходящего обмена все же может пытаться сопоставить время и объемы. Такие ограничения описывает Tor Project; их исследовали и с помощью моделей сетевых маршрутов. Конкретные вероятности из исторической работы 2013 года относятся к ее условиям и не являются текущей оценкой для каждого пользователя. [29; 57]
Защищенный маршрут также не отменяет действия на самом сайте. Вход в личный аккаунт связывает сеанс с этой учетной записью, а публикация узнаваемых сведений создает отдельный источник информации. Исследование OpenWPM 2016 года на миллионе сайтов показывало механизмы cookies, цифровых отпечатков и синхронизации идентификаторов. Это описание измеренной тогда экосистемы и технических способов связывания, а не современная доля отслеживаемых сайтов. [55]
Сетевые средства полезны в пределах своей модели угроз. Они не заменяют управление аккаунтами и содержимым публикаций. Тем более они не закрывают след, который возникает в физическом мире: поездка и покупка продолжают существовать как события независимо от маршрута интернет-трафика.
4. Платежи, камеры и маршруты городской жизни
Человек может оставить телефон дома и все равно воспользоваться транспортом, оплатить покупку или пройти через здание с видеонаблюдением. В таком случае меняется набор доступных записей. Банковская операция сообщает о платеже, транспортная система — о проходе или поездке, камера — о наблюдавшемся объекте. Несколько источников способны дополнить друг друга при восстановлении маршрута.
Платеж обычно оставляет сведения об участниках, времени, сумме и торговой точке. Заказ такси добавляет маршрут и параметры услуги. Транспортные системы учитывают события в зависимости от своей архитектуры: один вход в метро не задает весь путь до выхода, а банковская запись сама по себе не устанавливает человека на каждом кадре камеры. При этом банковские сведения имеют специальный правовой режим. [12; 2]
Связывание таких событий требует синхронизации времени и понимания точности источников. Если оплата и кадр относятся к одному месту и времени, это поддерживает определенную версию; пользование общей картой или семейным счетом может предложить другое объяснение. Поездка двух людей в одном автобусе указывает на возможность пересечения, но не подтверждает их знакомство или состоявшуюся встречу.
Уникальность повседневных маршрутов
Повторяющиеся действия могут быть весьма характерными даже без имени в записи. В Unique in the Crowd исследовались 15 месяцев перемещений 1,5 млн человек. При часовой дискретности и разрешении зон антенн четыре пространственно-временные точки выделяли уникальную траекторию примерно для 95% выборки. Показатель описывает уникальность внутри этого массива. Для установления ФИО требуется еще связать траекторию с внешними сведениями. [41]
Работа о кредитных транзакциях 1,1 млн человек за три месяца получила примерно 90% уникальных записей по четырем пространственно-временным сведениям. Вокруг интерпретации возникла научная дискуссия об обезличивании. Содержательный вывод из нее состоит в необходимости оценивать конкретное преобразование данных, внешнюю информацию и доступ: простое удаление имени не дает универсальной гарантии, а методы защиты нельзя оценить одной цифрой уникальности. [42; 59; 60]
В отдельном исследовании сопоставлялись статистические свойства мобильных и транспортных записей. Для пользователей с 3–4 поездками в сутки модель оценивала успешность сопоставления в 16,8% за неделю и более 55% за четыре недели. Это ожидаемая сопоставимость при заданных предпосылках, а не подтвержденная по истинным владельцам доля раскрытых личностей. Результат объясняет, почему накопление наблюдений может усиливать связь между массивами. [43]
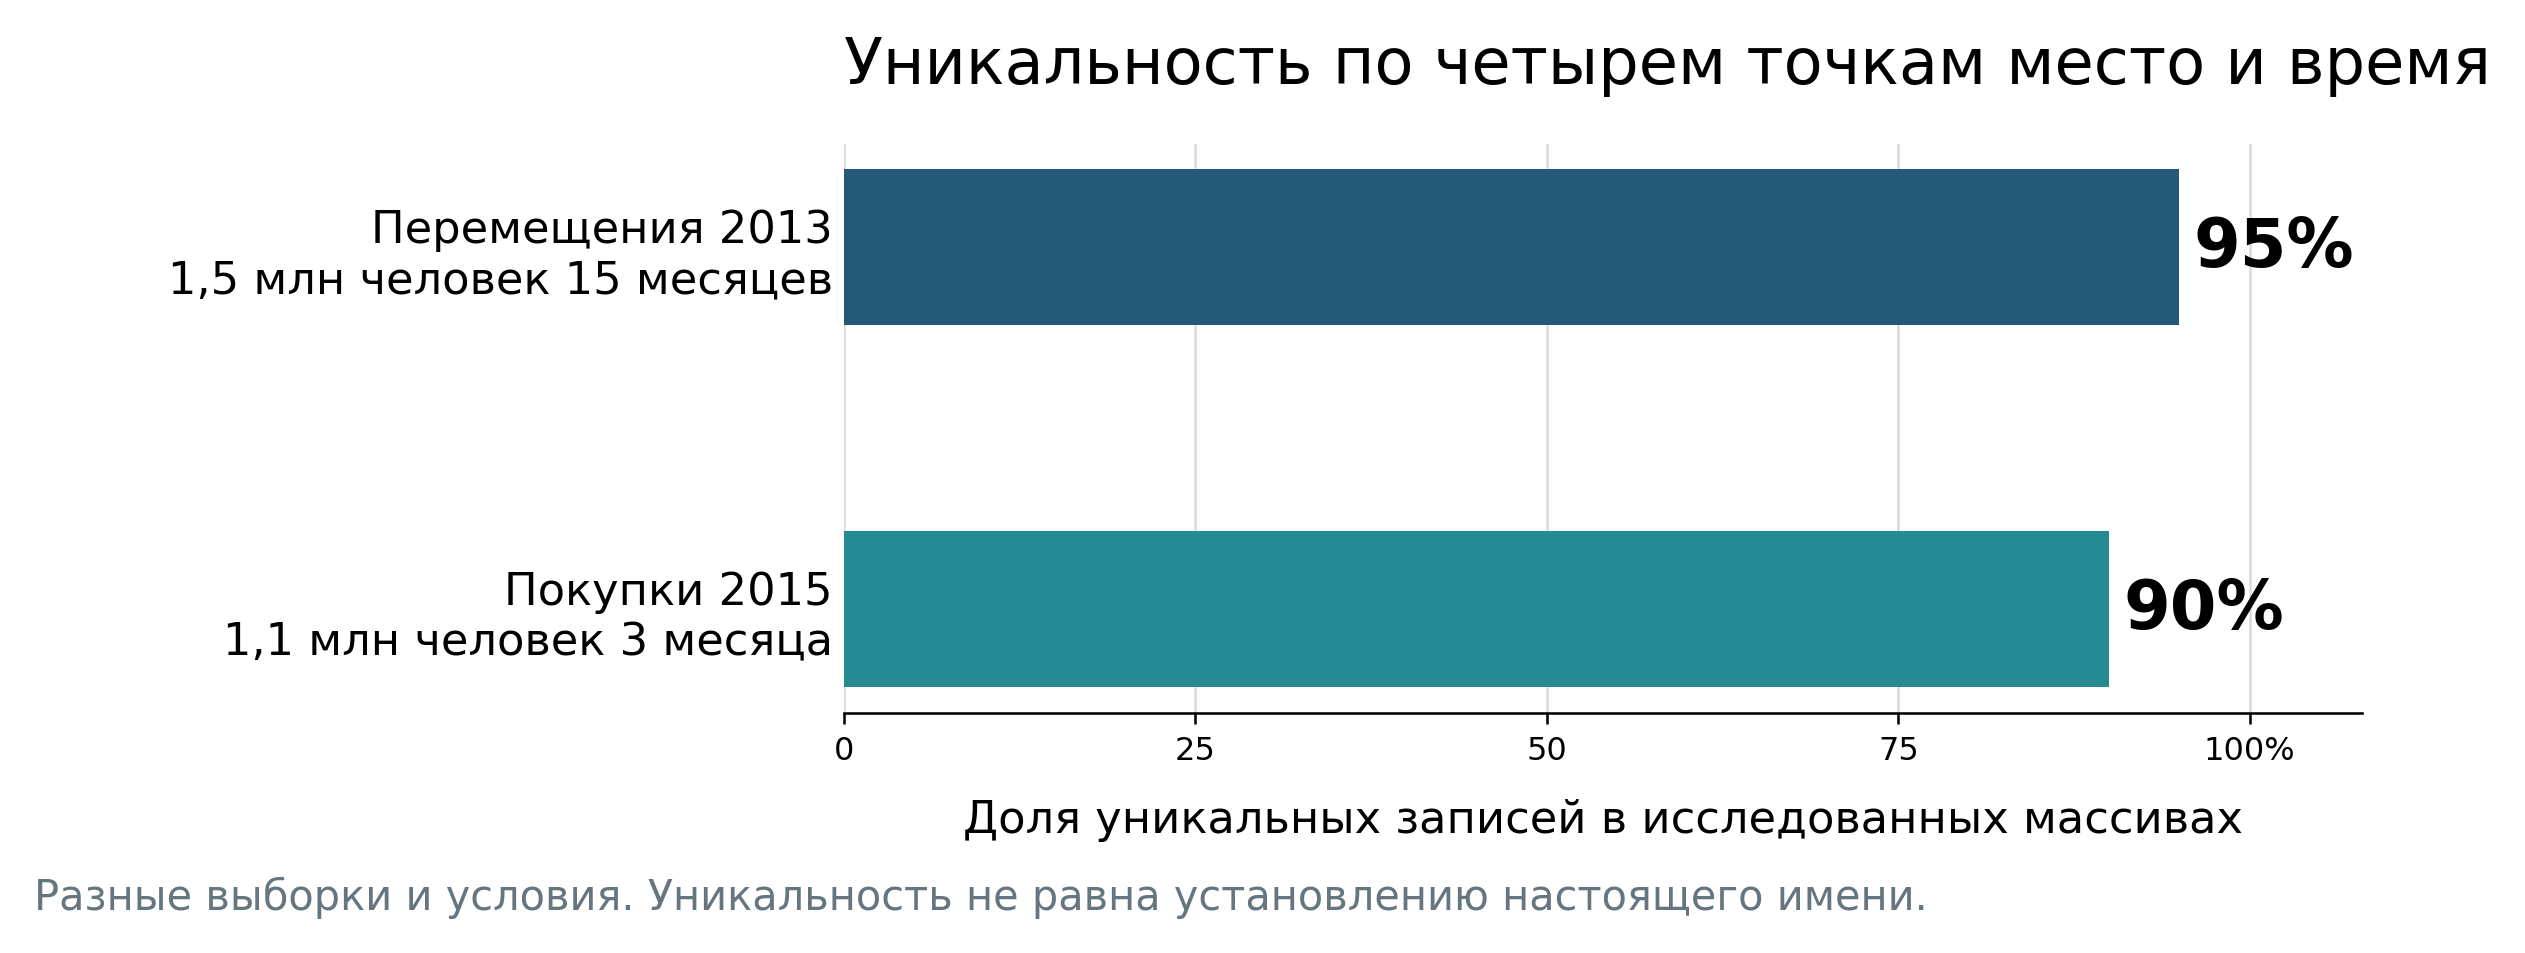
Рисунок 3. Уникальность в двух конкретных научных выборках.
Сравниваются описательные результаты разных исследований и данных. Показатели не являются вероятностью установления настоящего имени. [41; 42]
Видеозапись и установление личности
К событиям поездки добавляется изображение. Городские, транспортные, ведомственные и частные камеры образуют неоднородную среду: локальный архив, передача в диспетчерский центр и подключение к аналитическому поиску дают разные возможности. Для оценки конкретной системы существенны ее состав, интеграции и режим эксплуатации. Наличие камеры еще не сообщает, кто способен искать в ее архиве и по каким признакам.
Видеоаналитика может обнаруживать человека, отслеживать объект между кадрами, сравнивать лицо с предъявленным образцом или искать похожие лица в базе. Именно выбор задачи определяет смысл результата. Обнаружение дает событие присутствия; поиск по базе — кандидата на соответствие, который требует проверки. [30]
Таблица 2. Режимы видеоаналитики требуют разных оценок. [30; 2]
| Задача | Вход | Результат | Граница вывода |
|---|---|---|---|
| Обнаружение | Кадр или видео | Есть объект соответствующего класса | Личность не устанавливается |
| Трекинг | Последовательность кадров | Связь наблюдений объекта во времени | Смена камеры и перекрытия могут нарушать связь |
| Верификация 1 к 1 | Образец и заявленная запись | Проверка соответствия по порогу | Нужна оценка ложных совпадений и пропусков в заданных условиях |
| Идентификация 1 ко многим | Образец и база | Кандидат или список кандидатов | Кандидат не равен доказанной личности; человека может не быть в базе |
Верификация один к одному проверяет заявленную связь с конкретной записью. Идентификация один ко многим ищет кандидатов среди множества записей, причем искомого человека может вообще не быть в базе. Порог сходства влияет на ложные совпадения и пропуски. Ракурс, освещение, размытость, закрытие лица и качество эталона меняют результат, поэтому проверка на хороших портретах не описывает точность на входе в метро.
NISTIR 8280 исследовал 189 алгоритмов на 18,27 млн изображений 8,49 млн человек. Отчет 2019 года показал значение конкретного алгоритма, типа ошибки и демографических различий. Для действующей системы нужны актуальные испытания в ее условиях, а исторический отчет помогает правильно поставить задачу оценки. [30]
При большом масштабе даже малые ошибки приобретают практическое значение. В учебном примере 100 тысяч отдельных проверок с вероятностью ложного совпадения 0,001% дают математическое ожидание одного ложного совпадения. Этот расчет относится к заданной модели и не является готовым пересчетом метрики верификации в качество поиска по базе. Он показывает, почему найденный кандидат нельзя автоматически считать установленным лицом.
Технологическая задача влияет и на правовую категорию. Статья 11 152-ФЗ связывает биометрические персональные данные со сведениями о физиологических и биологических особенностях, которые оператор использует для установления личности. Цель и способ использования снимка поэтому имеют значение. Закон предусматривает специальные основания и исключения; само наличие камеры их не создает. [2]
Наличные или отказ от телефона могут исключить отдельную платежную либо мобильную запись. Остальные события маршрута остаются самостоятельными источниками. Но и пределы наблюдения определяются реальной средой: доступными архивами, качеством изображения и возможностью сопоставления. Часть следа возникает еще проще — когда изображение или документ публикует сам человек либо кто-то из его окружения.
5. Фотографии, документы и участие окружающих
Для появления информации о человеке ему не обязательно вести собственные социальные сети. Его могут упомянуть в публикации работодателя, отметить на общей фотографии или включить в чужую контактную книгу. Так в цифровой след попадает социальное окружение. Оно создает сведения по своим причинам и со своими настройками приватности.
Общедоступные материалы используются в OSINT — анализе открытой информации. Российские криминалистические работы рассматривают их как источники ориентирующих сведений для выдвижения и проверки версий. Доступность позволяет начать анализ, однако достоверность записи и законность дальнейшего использования оцениваются отдельно. [62; 64; 65]
Сведения внутри файла и внутри изображения
Фотография может сообщить больше, чем видно при обычном просмотре. В EXIF встречаются модель устройства, время съемки и параметры камеры; координаты присутствуют, если они были записаны. В офисном документе могут сохраняться автор, сведения о создании и последнем сохранении, комментарии и другие свойства. Состав зависит от формата, редактора и экспорта: GPS есть не в каждом снимке, история изменений — не в каждом PDF. [31; 32]
Для интерпретации важна история самой копии. Социальная сеть может удалить поля или создать новый файл, пересохранение меняет свойства, а скриншот отличается от оригинала. Ошибочные часы устройства и намеренное изменение метаданных также возможны. В результате поле времени требует проверки, а записанное имя автора не удостоверяет владельца документа.
Содержание изображения образует второй канал сведений. Архитектура, вывески, дорожная разметка и ландшафт иногда позволяют сопоставить место без геометки. Солнечный свет добавляет ограничения только вместе с датой, временем и другими предпосылками. Успех складывается из доступных ориентиров и сравнительных материалов; одна деталь редко дает универсальное доказательство адреса.
Автоматическая геолокация расширяет такую аналитику, но сохраняет зависимость от входных данных. PIGEON из CVPR 2024 получала четыре кадра панорамы Street View. На отложенных 5000 локациях 40,36% ответов попадали в радиус 25 км, а 5,36% — в радиус 1 км. Отдельная PIGEOTTO предназначена для одиночных разнородных снимков, поэтому панорамные результаты нельзя переносить на произвольную личную фотографию. [50]
GeoCLIP дает наглядное сравнение тестовых сред: в радиус 25 км попадали 34,47% ответов на Im2GPS3k и 3,1% на GWS15k. Возможность определить регион или город подтверждается в рамках эксперимента; точный адрес остается другой по сложности задачей. Для оценки риска публикации важны и характеристики модели, и узнаваемость конкретного снимка. [51]
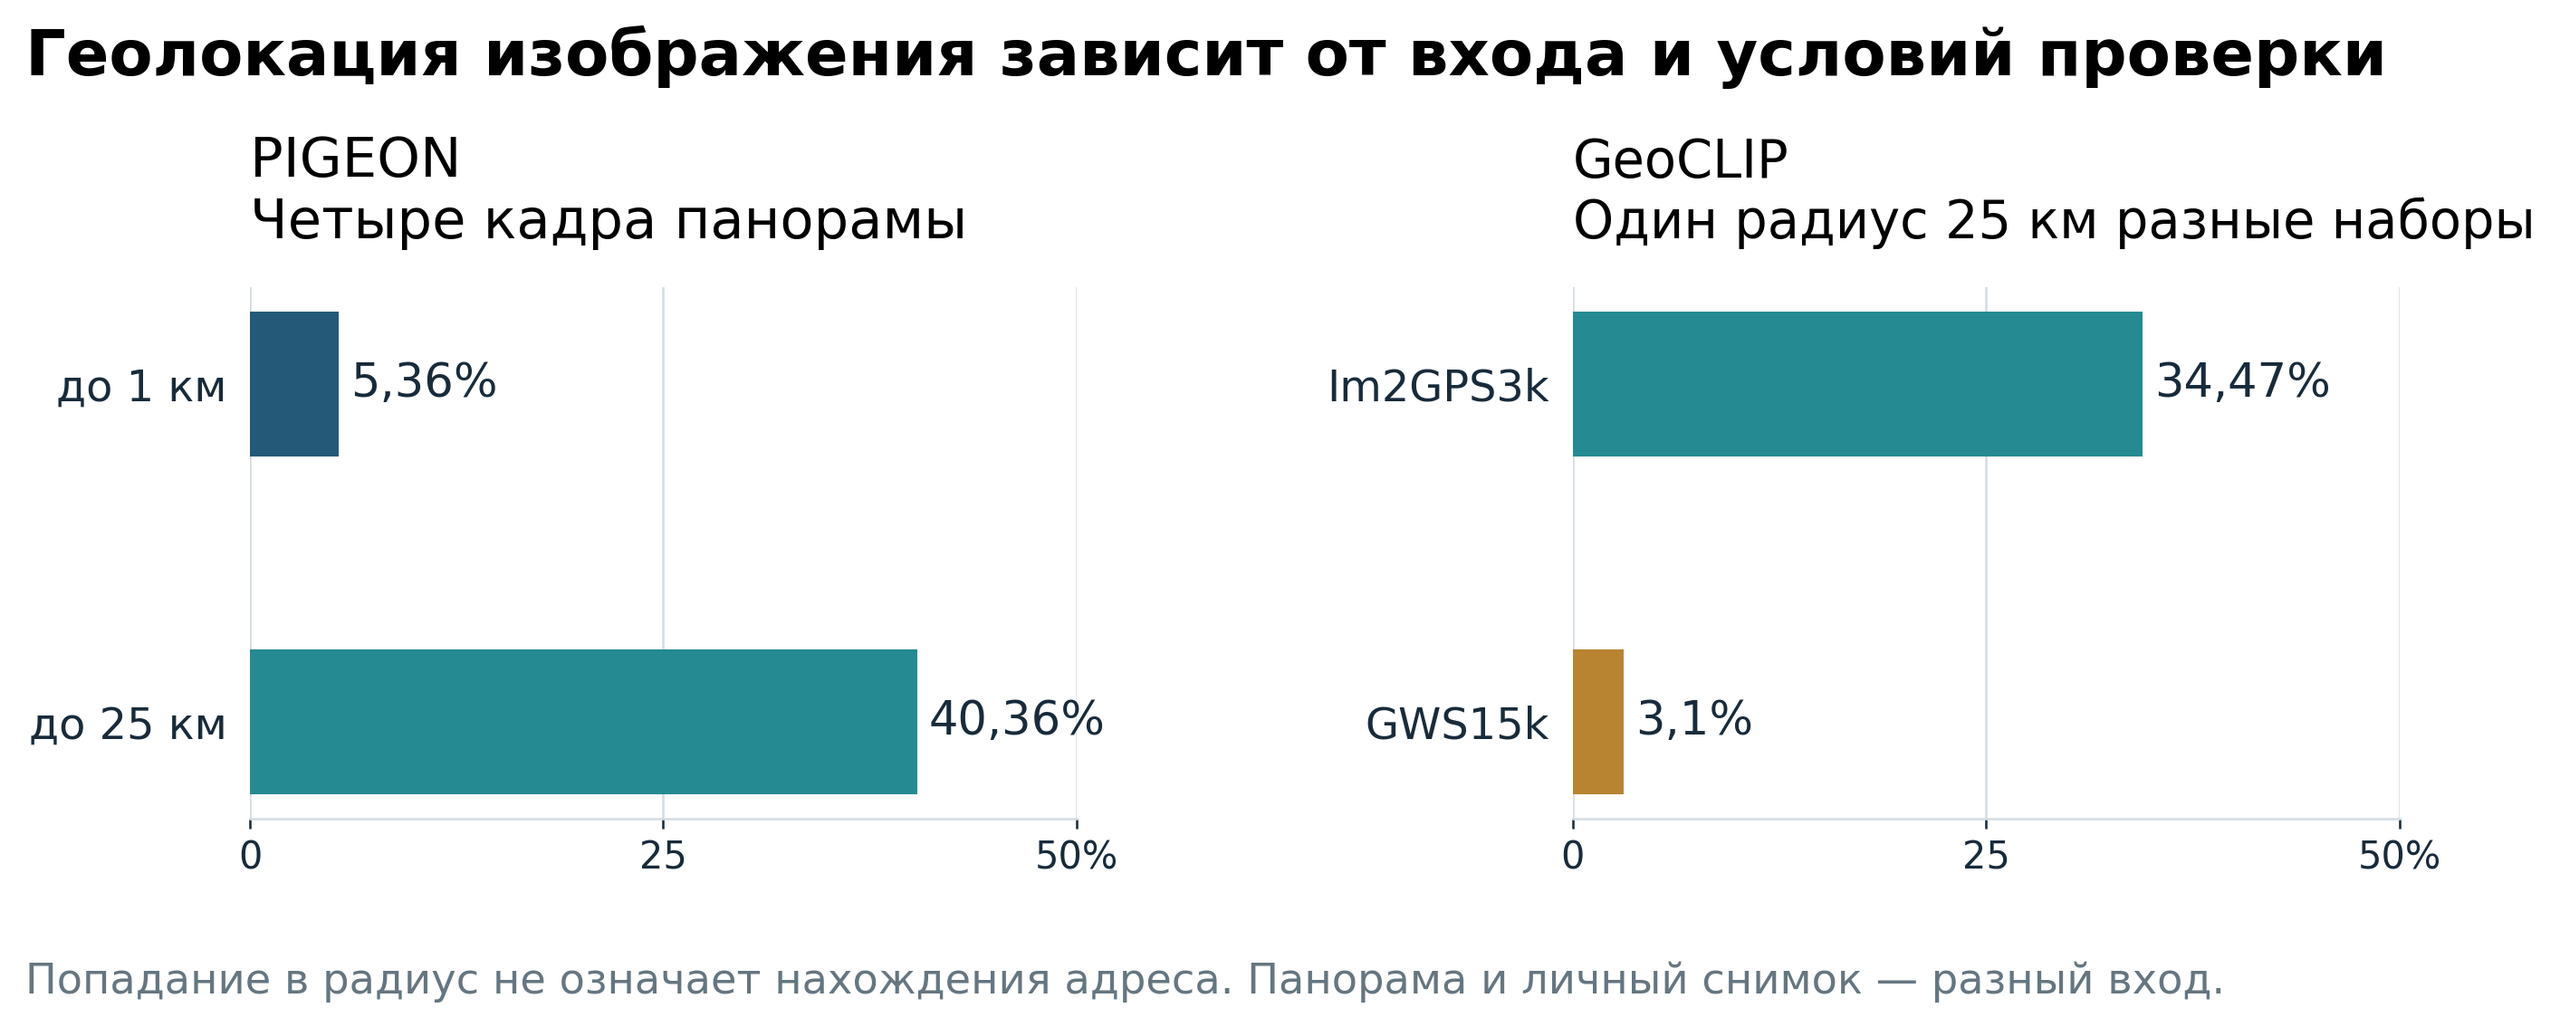
Рисунок 4. Тип входа и тестовый набор существенно влияют на результат.
Значения PIGEON относятся к четырем кадрам панорамы; GeoCLIP показана на двух наборах при одном радиусе. [50; 51]
Данные об окружении как часть собственного следа
Контакты и совместные публикации связывают человека с другими людьми. Старый номер в записной книжке может сохранять след когда-то состоявшегося общения, но не показывает автоматически близость отношений сегодня. У коллег, родственников и соседей пересекаются адреса, фотографии и события. Эти связи требуют контекста не меньше, чем совпадение маршрутов.
Исследование теневых профилей на архивных данных Friendster показало возможность выводить часть признаков по сведениям социального окружения. Оно проверяет определенный механизм и не устанавливает существование полного скрытого досье у каждого современного сервиса. Для повседневной приватности результат означает другое: решения знакомых о публикации и передаче данных способны затрагивать и нас. [56]
Поэтому удаление геометки и отказ от собственного аккаунта закрывают только отдельные способы раскрытия. Остаются видимое содержание файлов, чужие публикации и отношения между записями. Чтобы из этих фрагментов получить связное представление о человеке, требуется следующий этап — аналитическое сопоставление.
6. Объединение записей и построение профиля
Данные приобретают дополнительную чувствительность, когда их начинают читать вместе. Отдельная покупка может мало что объяснять, но сочетание времени, места, повторяемости и социальных связей позволяет выдвигать версии о привычках и распорядке. Цифровой профиль получается из такого объединения. Его качество зависит от того, насколько аккуратно связаны исходные события и насколько проверяемы выводы.
Сопоставление объектов и происхождение выводов
В графе связей вершинами могут быть люди, аккаунты, устройства, адреса и организации. Ребра обозначают сообщение, платеж, общий адрес или совместное появление. Тип отношения должен сохраняться: контакт в телефоне, родство и встреча имеют разный смысл. Если назвать их одинаково, граф станет наглядным, но потеряет значительную часть объясняющей ценности. [66]
Техническая работа начинается с нормализации времени, форматов, идентификаторов и справочников. Затем формируются кандидаты на сопоставление. Точное совпадение учетной записи весит иначе, чем похожее имя или близкое время события. Вероятностный подход позволяет учитывать несколько признаков и альтернативные объяснения, сохраняя возможность, что похожие записи относятся к разным объектам.
У идентификаторов есть область действия и период актуальности. Один IP-адрес могут использовать несколько абонентов через трансляцию адресов; для сопоставления важны время, технический контекст и иногда порты соединения. Номер меняет владельца, устройство передают другому человеку, по адресу живет семья. Если однажды ошибочно слить такие записи, производные выводы могут затем усиливать первоначальную ошибку.
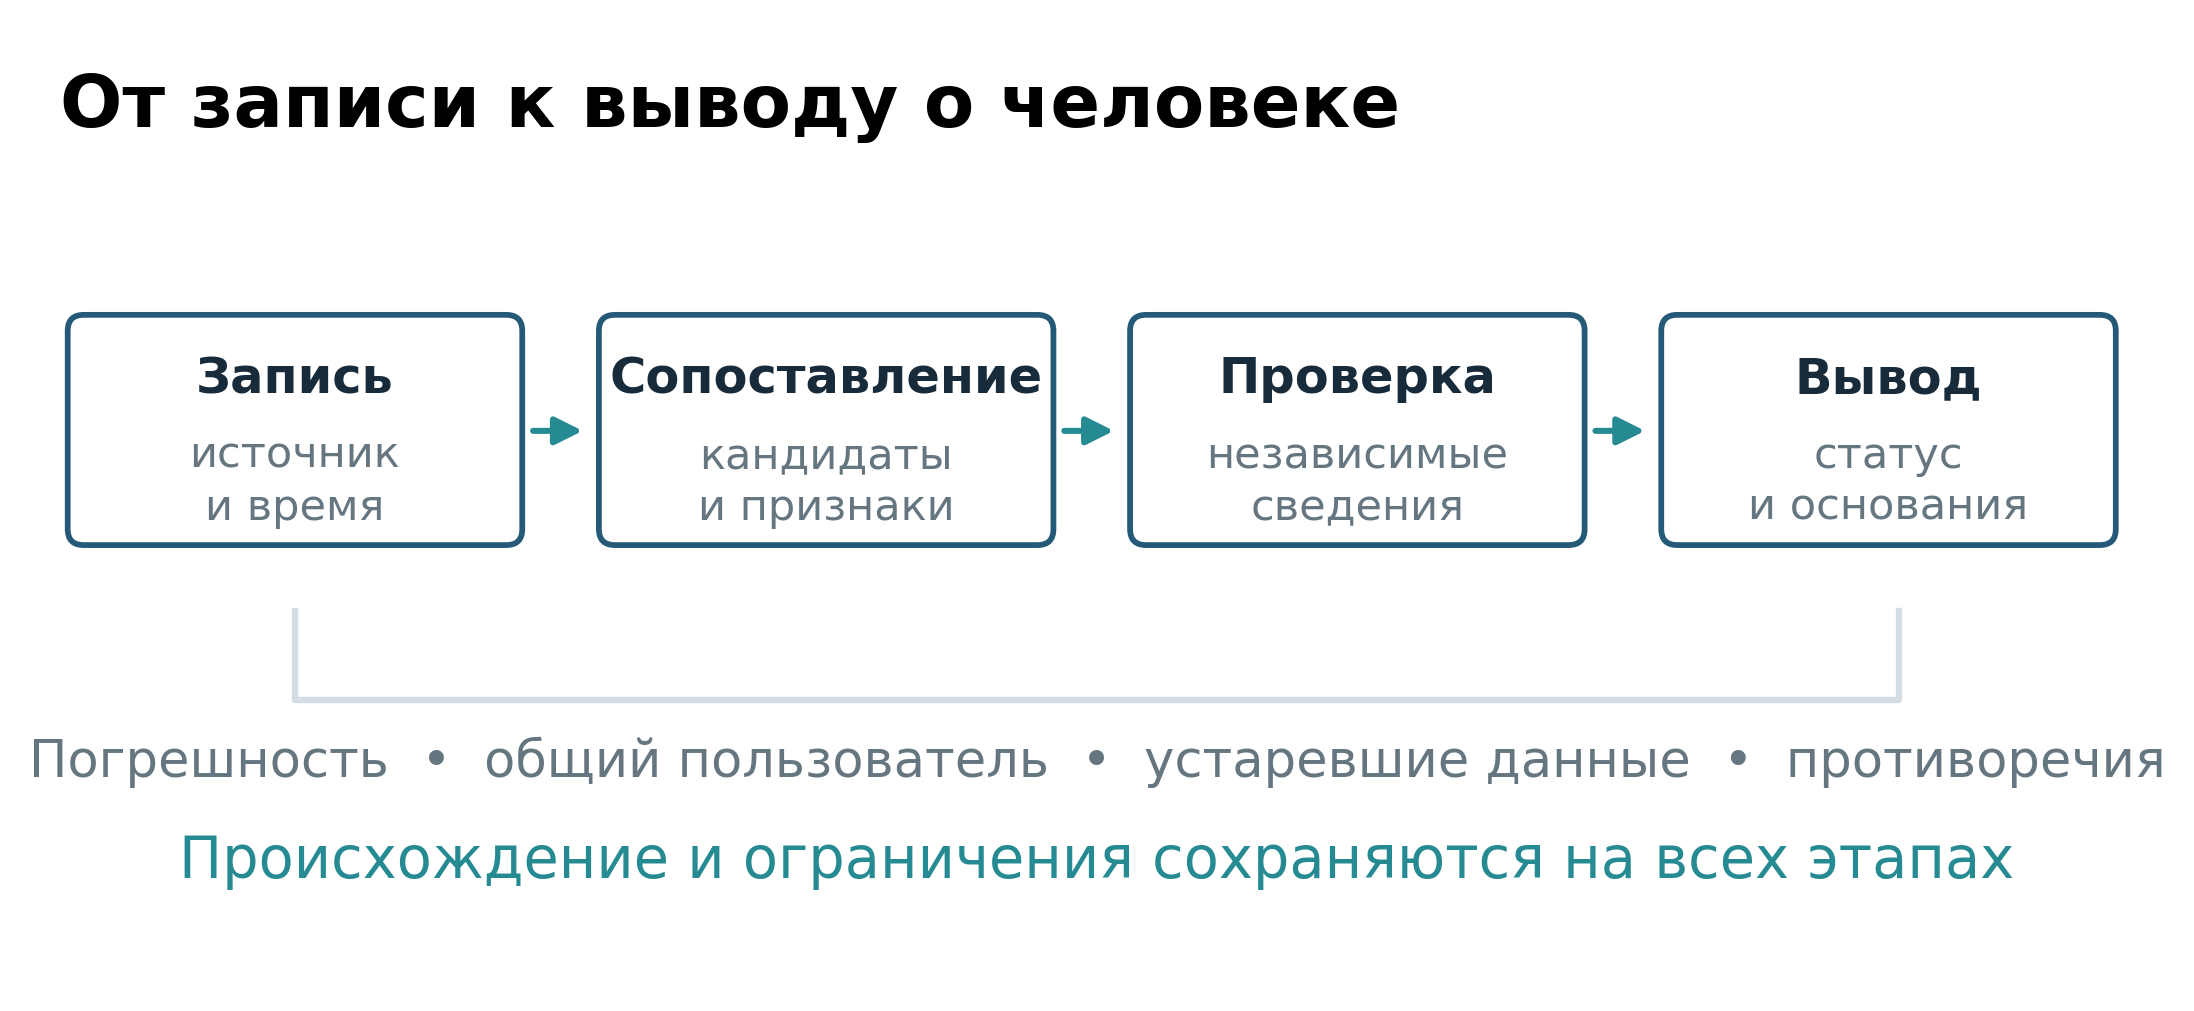
Рисунок 5. Происхождение и ограничения должны сопровождать вывод. Авторская схема контроля аналитического сопоставления. Отрицательная проверка и пересмотр также являются результатами. [61; 63; 66]
В качественной аналитике сохраняется путь от вывода к исходному событию. Нужны источник, дата, точность, правило сопоставления, противоречия и статус проверки. Число уверенности полезно только тогда, когда его смысл определен и проверен на контрольных данных. Несколько агрегаторов, повторивших одну запись, не дают нескольких независимых подтверждений.
Таблица 3. Происхождение вывода должно сохраняться. [61; 63; 66; 2]
| Поле записи | Что фиксируют | Зачем это необходимо |
|---|---|---|
| Источник и record ID | Систему источник и устойчивую ссылку на запись | Проверка первичного события и устранение дублей |
| Время и точность | Время события, часовой пояс, допустимую погрешность | Сопоставление событий с учетом сдвига часов |
| Объект и область ID | Тип объекта, сервис и период действия идентификатора | Разделение человека, аккаунта, устройства и носителя |
| Основание доступа | Цель обработки, правовой режим и права пользователя | Контроль допустимости подключения и нового использования |
| Метод сопоставления | Версию правил, признаки и существенные преобразования | Воспроизводимость и пересмотр ошибочного слияния |
| Качество и противоречия | Ограничения источника, альтернативные объяснения | Предотвращение превращения предположения в факт |
| Проверка и срок | Статус проверки, ответственное лицо, срок пересмотра | Исправление устаревших выводов и прекращение лишней обработки |
Российские работы о датацентризме и цифровом профиле описывают способы организации подобных процессов. Например, Кирюхин предлагает архитектуру системы поддержки решений на основе профиля иностранного гражданина. Концепция показывает возможную организацию анализа; факт внедрения и измеренное качество потребовали бы отдельных свидетельств. [61; 63]
Удаленное имя и возможность повторного связывания
Объединение объясняет и уязвимость некоторых способов обезличивания. Замена имени случайным номером оставляет сочетания действий, которые можно сопоставить с внешними сведениями. В работе Narayanan и Shmatikov 2008 года исследовались обезличенные оценки Netflix и вспомогательная информация, включая публичные оценки IMDb. Авторы показали возможность связывания некоторых записей при подходящих условиях. [44]
Это основание проверять модель риска при передаче массива. Имеют значение детализация, доступная внешняя информация и полезность результата. Обобщение, агрегация, ограничения выдачи и специальные методы защиты меняют условия сопоставления по-разному. Научная дискуссия об обезличивании важна именно потому, что единственная универсальная цифра не описывает все эти режимы. [41; 42; 59; 60]
Привычки, личные признаки и вероятные реакции
После связывания записей появляется возможность оценивать признаки человека. Для рекламы это могут быть интересы и ожидаемый отклик, для социальной инженерии — правдоподобный контекст обращения и чувствительные обстоятельства. Между исходным событием и таким выводом лежит статистическая модель. Покупка экипировки не устанавливает профессию, а тема сообщения сама по себе не подтверждает устойчивую черту личности.
В работе Kosinski и соавторов 2013 года использовались Likes и анкеты 58 466 добровольцев из США. Для ряда характеристик была обнаружена статистическая предсказуемость. Категориальные признаки оценивались с помощью AUC, количественные — через корреляцию; для открытости опыту сообщалась корреляция около 0,43. Результат показывает связь цифровых предпочтений с измеренным признаком в определенной выборке. [45]
Работа 2015 года сравнивала оценки личности по цифровым предпочтениям с оценками знакомых относительно самоотчета по опроснику. Средняя корреляция компьютерных оценок составляла 0,56, оценок друзей — 0,49. Эти величины описывают согласованность с выбранным измерением, а не процент безошибочно понятых людей. Самоотчет, отбор добровольцев и среда платформы ограничивают перенос на другие ситуации. [46]
Практическое значение такого анализа проверялось и в рекламе. В полевых экспериментах Matz и соавторов 2017 года согласование сообщения с психологическими особенностями аудитории повышало отклик. В отдельных сравнениях сообщалось до 40% больше кликов и до 50% больше покупок. Это относительные изменения конкретных показателей, зависящие от исходной конверсии и условий эксперимента. [47]
Для попытки социальной инженерии даже неполный профиль может быть полезен: он помогает выбрать тему, время и объяснение обращения. Убедительное знание деталей жизни повышает правдоподобие легенды, однако не гарантирует нужной реакции. Поэтому защита включает независимую проверку запроса даже тогда, когда собеседник кажется хорошо осведомленным.
Личные признаки из обычного текста
Языковые модели позволяют извлекать признаки из разрозненных комментариев, в которых человек не заполнял формальную анкету. В ICLR 2024 исследовалась такая возможность на PersonalReddit: после фильтрации набор включал 520 профилей и 1066 меток. GPT-4 достигала 85,5% top-1 и 95,2% top-3 по исследованным атрибутам. Метки были получены авторами из текстов и не означали независимой проверки всех биографических фактов. [48]
В GraphProfiler из EMNLP 2026 профили связывались с исходными текстами через граф знаний. Авторы сообщают ASR 86,7% на синтетическом SynthPAI и 84,6% на отобранной PANDORA, где проверяются только возраст и пол. Для более чем 98% предсказаний удавалось разрешить ссылку на поддерживающий исходный текст. Последняя цифра характеризует прослеживаемость основания, тогда как истинность вывода проверяется отдельно. [49]
Такие работы показывают возможности анализа при заданном входе. Для вывода о том, что конкретный поставщик действительно строит профили пользователей, нужны сведения о его реальной обработке. Способность модели и практика организации относятся к разным уровням доказательства.
Таблица 4. Число из исследования нужно читать вместе с метрикой. [41; 43; 45; 46; 47; 48; 49; 50; 51]
| Показатель | Что он описывает | Чего он не означает |
|---|---|---|
| Уникальность | Единственная подходящая запись в выбранном массиве | Установление настоящего имени или наличие доступа к массиву |
| Ожидаемая сопоставимость | Оценку модели при выбранных предпосылках | Подтвержденную истинными владельцами долю идентификаций |
| AUC | Качество ранжирования классов по порогам | Процент правильных полных портретов людей |
| Корреляция r | Связь предсказанного и измеренного количественного признака | Долю безошибочно понятых людей и причинную связь |
| Top 1 и top 3 | Верный первый ответ или ответ среди трех вариантов | Одинаковую строгость критерия для обеих цифр |
| ASR и покрытие | Успех по критерию исследования и долю полученных ответов | Гарантию определения любого признака любого человека |
| Ответ в радиусе | Долю координат с ошибкой в пределах заданного расстояния | Определение квартиры или точного адреса |
| Относительный рост | Изменение относительно исходного показателя | Такую же прибавку в процентных пунктах |
| Ссылка на основание | Возможность найти указанный исходный текст | Самостоятельное доказательство истинности предсказания |
Когда профиль влияет на решение о человеке, ошибка перестает быть только проблемой качества данных. Нужны проверка применимости модели, учет противоречий, возможность оспаривания и предусмотренное участие человека. В России статья 16 152-ФЗ регулирует решения на основе исключительно автоматизированной обработки, которые порождают юридические последствия или иным образом затрагивают права и законные интересы. Условия нормы необходимо соотносить с конкретным решением. [2]
Составление профиля не всегда требует сложного вывода по косвенным признакам. Значительную часть чувствительных сведений люди прямо сообщают при получении помощи или в личном разговоре. Отсюда особая роль медицинских систем, переписки и сервисов ИИ.
7. Медицина, переписка и разговоры с ИИ
Маршрут и платеж позволяют предполагать обстоятельства жизни. Запись к врачу, результат обследования или подробное описание симптомов раскрывают их гораздо прямее. Эти данные появляются в момент, когда человек рассчитывает на помощь и конфиденциальность. Поэтому значение имеют не только безопасность передачи, но и дальнейшие правила обращения со сведениями.
Медицинские данные и доверие к сервису
В России факт обращения за медицинской помощью, состояние здоровья, диагноз и иные сведения обследования и лечения охраняются врачебной тайной. Данные о здоровье относятся к специальным категориям персональных данных. Запись на прием, рецепт, чат с врачом и лабораторный результат при этом остаются разными объектами с разным контекстом. [11; 2]
В сочетании с поездками и покупками такие записи могут поддерживать версии о распорядке, физических ограничениях и круге общения. Но обращение к специалисту не устанавливает диагноз, а обсуждение симптома не подтверждает нетрудоспособность. Ошибочный медицинский вывод способен причинить вред даже без раскрытия подлинной истории болезни.
Сведения проходят через клинику, лабораторию, страховую организацию, региональную инфраструктуру и государственные контуры в пределах соответствующих задач. Для анализа инцидента важно установить, где именно произошла утечка. Компрометация отдельного приложения или организации не равнозначна утечке всей ЕГИСЗ. Нужны происхождение массива, подтверждение состава и оценка подлинности, которых одно сообщение в чате не дает.
Выход за ожидания пациента возможен и через коммерческое использование. В 2023 году американская FTC утвердила предписание, запретившее BetterHelp передавать сведения о здоровье для рекламы и предусмотревшее выплату 7,8 млн долларов. Этот конкретный зарубежный случай показывает, почему обещания приватности и фактическая передача данных должны проверяться вместе. [33]
Для пациента существенны обязательность полей, цели, получатели и сроки. Для медицинской организации — доступ по служебной необходимости, аудит обращений, защита выгрузок и управление обработчиками. Раскрытие врачебной тайны без согласия допускается по установленным законом основаниям; сам интерес третьего лица не создает доступа. [11]
Архитектура переписки и резервных копий
Чувствительный разговор может продолжаться в обычном мессенджере. Знакомое поле ввода не раскрывает, кто технически способен получить содержание. При серверной обработке сервис получает его в предусмотренном режиме. При сквозном шифровании ключи содержания находятся на конечных устройствах; остаются метаданные, связанные устройства, копии и безопасность самих участников. Шифрование канала и сквозное шифрование поэтому оценивают раздельно.
Политика Telegram различает облачные и секретные чаты. Для секретных описано сквозное шифрование и отсутствие их хранения на серверах; облачные хранятся для синхронизации. У WhatsApp защищенная переписка и облачная резервная копия имеют отдельные условия: официальная справка указывает, что сквозное шифрование копии нужно включить. Настройка одного режима не описывает автоматически все остальные копии разговора. [22; 23]
Политика MAX перечисляет категории данных и цели обработки. Это источник для оценки заявленного обращения со сведениями; техническая архитектура, анализ аудио или передача содержания требуют самостоятельных доказательств для конкретной версии. Общего названия «мессенджер» недостаточно, чтобы приписать нескольким сервисам одинаковый режим хранения и доступов. [24]
Таблица 5. Содержание метаданные и копии оценивают отдельно. [22; 23; 24; 25; 26; 27]
| Пример режима | Что следует из документации | Что проверить отдельно |
|---|---|---|
| Telegram облачные чаты | Хранение для синхронизации; отдельный режим от секретных чатов | Метаданные, сроки доступа, связанные устройства и удаление |
| Telegram секретные чаты | Сквозное шифрование; политика исключает серверное хранение этих чатов | Безопасность устройств участников и копирование на их стороне |
| WhatsApp личная переписка | Сквозное шифрование; для облачной копии предусмотрен отдельный защищенный режим | Включение шифрования копии, учетная запись и конечные устройства |
| MAX | Политика определяет категории и цели обработки | Архитектуру и фактическое поведение не выводят только из перечня данных |
| ChatGPT и продукты ИИ | Серверная обработка контента; история, память и обучение имеют отдельные правила | Региональную политику, настройки удаления, договор и выбранный продукт |
История диалога, память и обучение модели
При обращении к ИИ человек тоже передает текст сервису, даже если воспринимает разговор как сугубо личный. В одном диалоге могут оказаться сведения о здоровье, семье, работе и финансовых обстоятельствах. Политика OpenAI описывает обработку пользовательского контента, данных аккаунта и технических сведений. Применимая региональная версия, выбранный продукт и договор определяют конкретные условия. [25]
Текущий контекст запроса, история разговоров, память для персонализации и данные для улучшения моделей выполняют разные функции. Модель может обработать текст без включения в обучение. История может сохраняться при отключенном обучении, а удаление чата и управление памятью могут требовать разных действий. Резервные копии и технические журналы добавляют собственные этапы жизненного цикла.
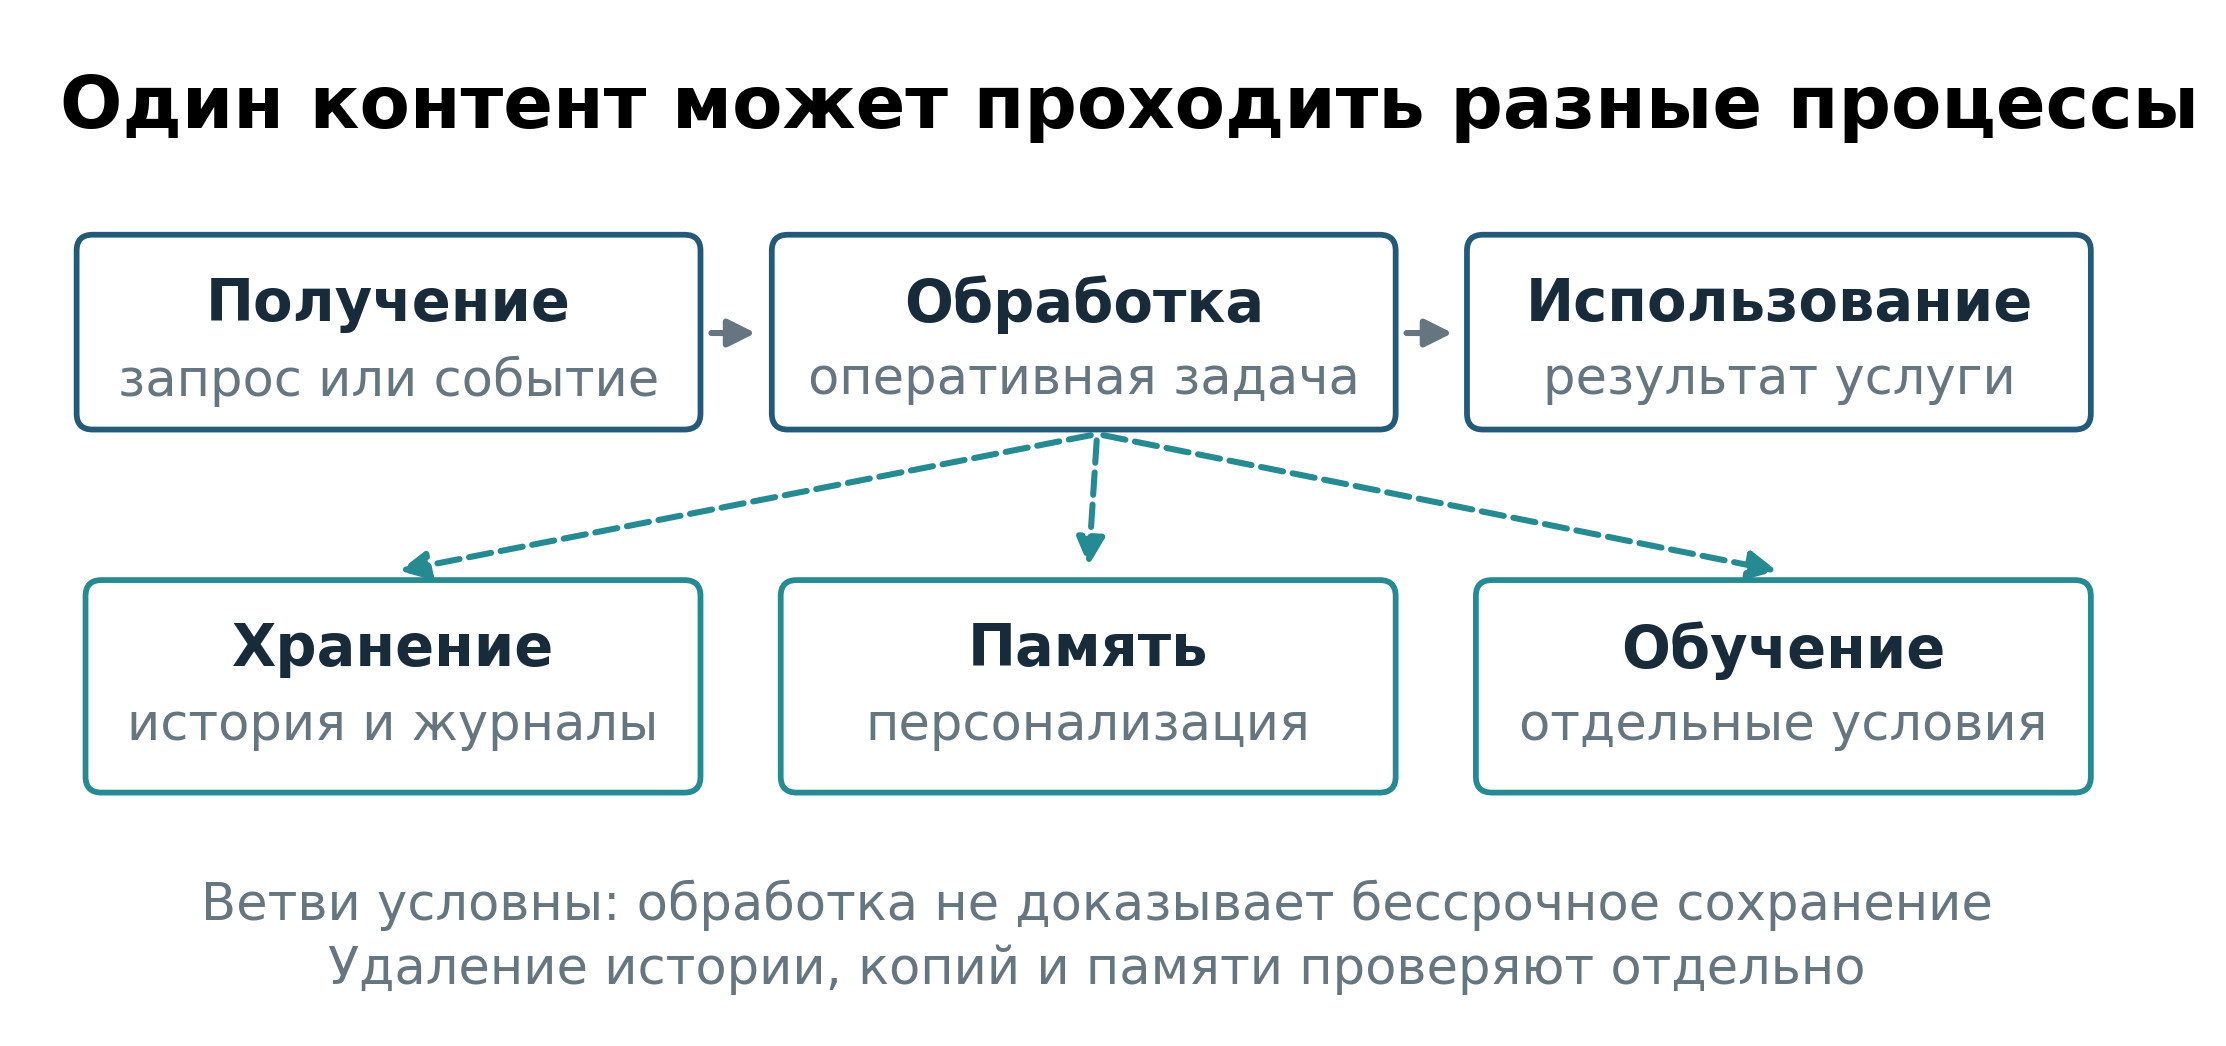
Рисунок 6. Обработка история память и обучение являются разными процессами.
Авторская схема возможных процессов, а не обязательная архитектура каждого сервиса. [2; 26; 27]
В официальной справке ChatGPT обычные чаты описаны как сохраняемые до удаления пользователем либо применения соответствующей политики. После удаления предусмотрена отложенная очистка с исключениями для правовых и защитных задач. Для перечисленных корпоративных продуктов и API OpenAI указывает отсутствие обучения на данных организации по умолчанию. Это условие об обучении; сроки и режимы хранения определяются отдельно. [26; 27]
Такой разбор нужен для любого поставщика. Место обработки, состав журналов, доступ сотрудников и подрядчиков, правила удаления определяют границы доверия к сервису. Локальная модель меняет распределение доступа, но переносит часть задач на владельца устройства: защищать нужно и рабочую среду, и собственные журналы.
Чем больше личных обстоятельств сосредоточено в истории, тем существеннее последствия ее доступности. При этом накопление данных внутри нескольких организаций еще не дает произвольному наблюдателю полного обзора. Для перехода от потенциального следа к реальному анализу требуется доступ, а основания и способы его получения могут различаться радикально.
8. Доступ к накопленным данным
В начале обычного дня записи возникали по отдельности: у банка, оператора, транспортного сервиса, клиники. Их объединение становится практически возможным лишь для участника, которому доступны нужные источники. Поэтому масштаб наблюдения определяется полномочиями, техническими средствами, стоимостью и качеством сведений. Возможности случайного знакомого, мошеннической группы и уполномоченного ведомства нельзя считать одинаковыми.
Утечки инсайдеры и действующие доступы
Данные могут выйти за предусмотренный круг из-за внешней атаки, ошибки публикации, избыточных прав сотрудника, компрометации подрядчика или незаконной продажи доступа. Статическая выгрузка фиксирует определенное состояние, а действующий доступ способен давать новые сведения. Для оценки последствий это различие существенно: давняя база и продолжающийся просмотр системы создают разные риски.
Доступность массива не гарантирует его качества. В нем могут сочетаться подлинные, устаревшие, вымышленные и ошибочно объединенные записи. Совпадение нескольких полей поддерживает версию, но происхождение и актуальность все равно требуют проверки. Особенно опасен переход от такой записи к публичному обвинению или медицинскому заключению.
Правовой режим также не меняется автоматически после публикации утечки. Для незаконно полученной компьютерной информации с персональными данными существенна статья 272.1 УК РФ: она охватывает предусмотренные нормой действия с такой информацией и отдельный состав о ресурсах для ее незаконного хранения или распространения. Происхождение сведений и характер действий имеют самостоятельное значение. [14; 15]
Защитная работа в такой ситуации направлена на установление источника, объема, категорий данных и круга доступов, а также на сохранение доказательств и ограничение распространения. Проверка собственных учетных записей и уведомлений относится к этой задаче. Покупка чужой выгрузки и ответный несанкционированный доступ создают другие действия и другие риски.
Хранение по закону
Часть сведений остается доступной во времени вследствие специальных обязанностей организаций. Для связи и интернет-обмена законодательство различает оператора связи и организатора распространения информации в интернете — ОРИ. Статья 64 126-ФЗ устанавливает обязанности оператора, статья 10.1 149-ФЗ — обязанности соответствующего ОРИ. Применимость роли определяется законом, а не общим названием сайта или приложения. [3; 4]
Для операторов сведения о фактах обмена хранятся три года. Содержание сообщений выделено отдельно: закон предусматривает до шести месяцев с порядком, сроками и объемом по правилам Правительства. ПП РФ № 445 разграничивает виды услуг и технические объемы, поэтому режим хранения нельзя описать как одинаковое полугодовое архивирование всего интернет-трафика целиком. [3; 7]
Для ОРИ сведения о фактах обмена и пользователях с 1 января 2026 года также предусмотрены на трехлетний срок. Этот контур регулируется ПП РФ № 1526. Правила № 256 относятся к содержанию сообщений установленного круга пользователей и предусматривают его хранение в полном объеме шесть месяцев. Точный адресат, категория данных и применимые правила определяют реальное содержание обязанности. [4; 9; 8]
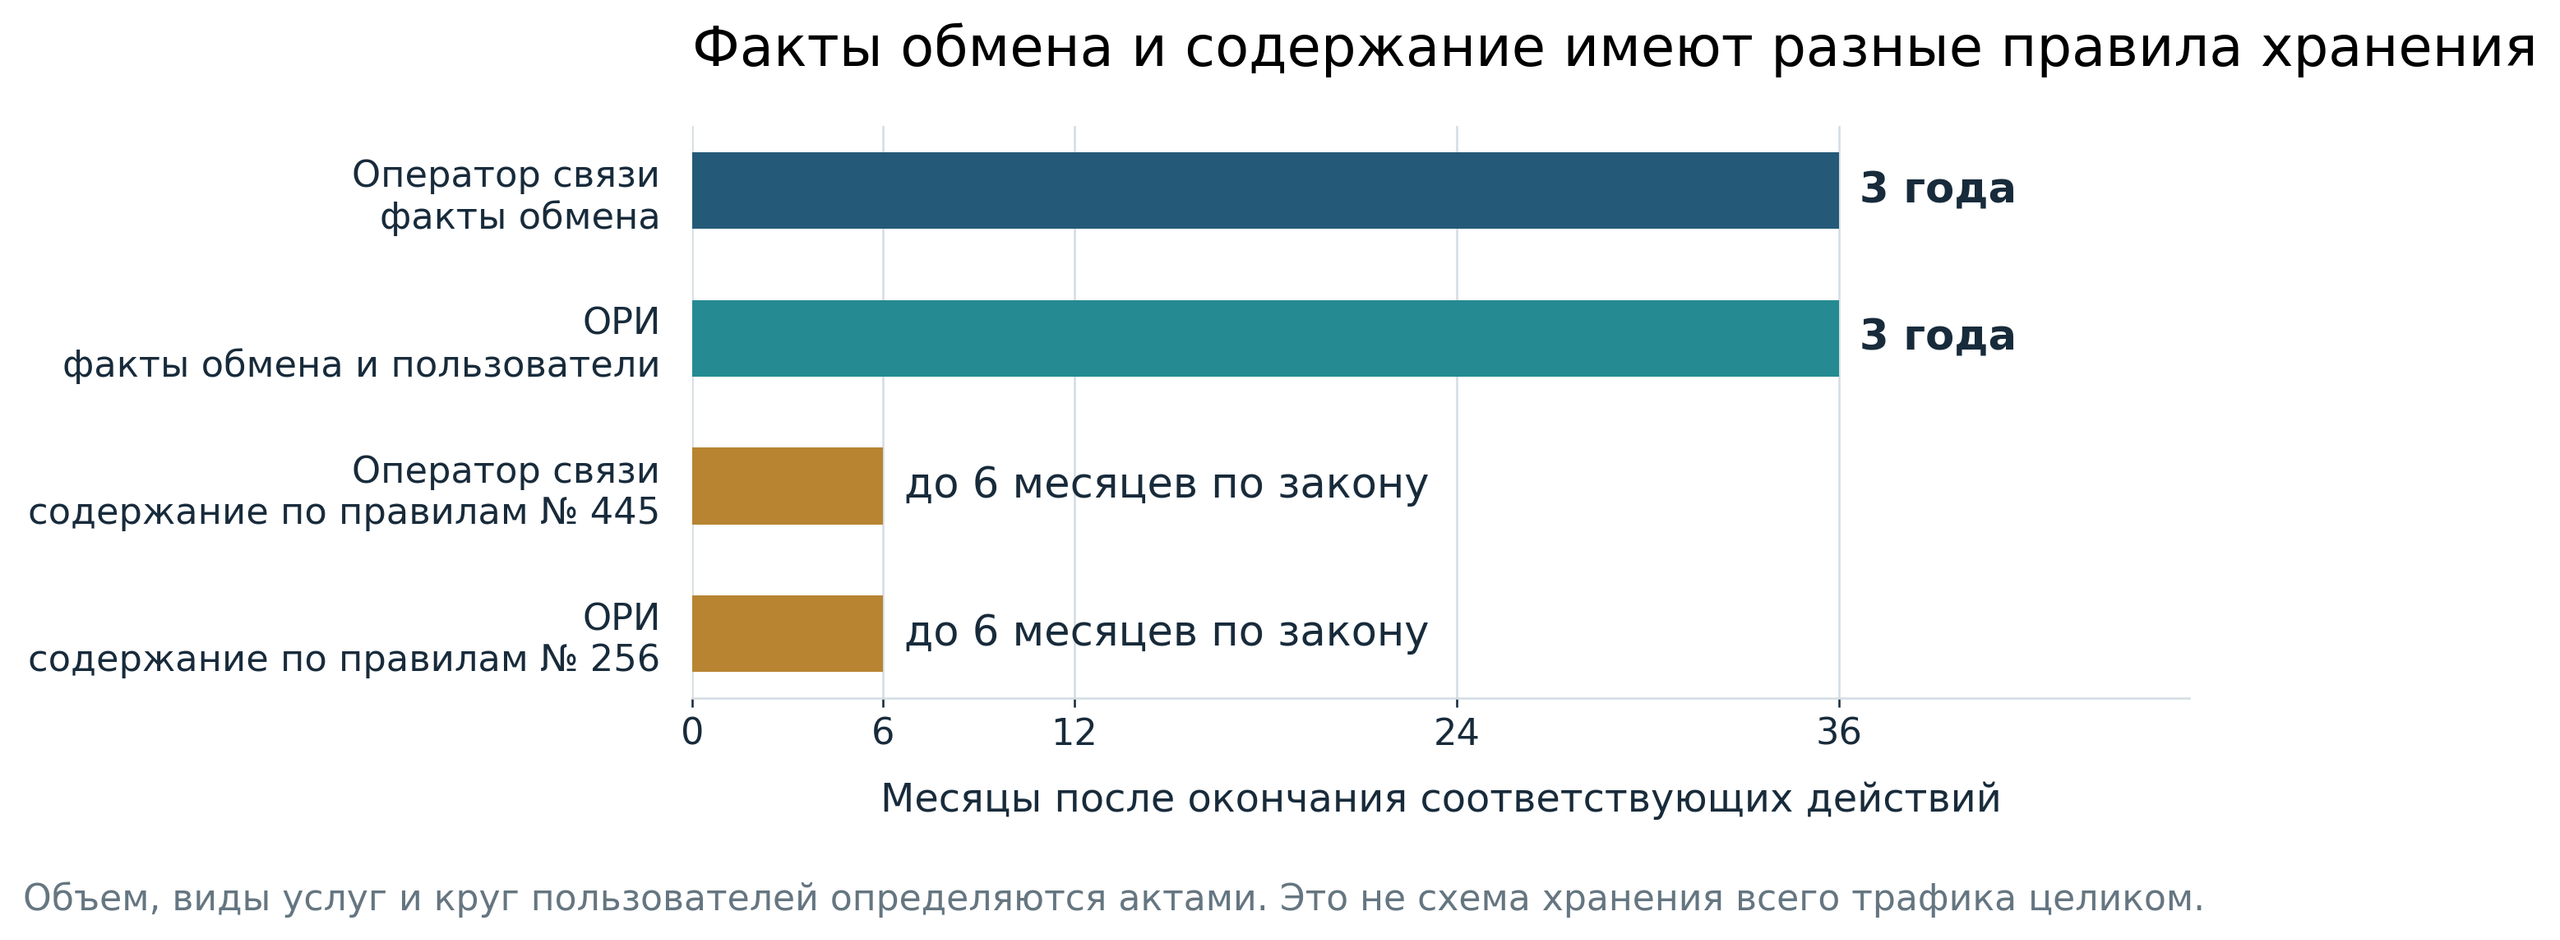
Рисунок 7. В законе различаются факты обмена и содержание.
Детали хранения определяются применимыми правилами. Для ОРИ правила № 256 устанавливают шестимесячное хранение содержания в полном объеме для указанного круга пользователей. Для операторов виды услуг и объемы разделены правилами № 445. [3; 4; 7; 8; 9]
Обязательный срок еще не описывает техническую доступность открытого текста. Запись может быть зашифрована; архитектура и обязанности участника влияют на предоставление сведений. Отдельно существуют договорные архивы, учетные документы, журналы и резервные копии со своими основаниями. Из нескольких сроков нельзя автоматически получить единый срок для любого профиля человека.
Оперативный доступ и средства управления сетью
Для получения сведений в рамках оперативно-розыскной деятельности существуют специальные полномочия и процедуры. СОРМ обеспечивает предусмотренные мероприятия технически на сетях связи и в соответствующих системах. Закон об ОРД определяет сами мероприятия, основания, компетенцию и ограничения. При вмешательстве в конституционно защищенную тайну связи действуют установленные процедуры, включая судебное решение и особые правила для прямо названных неотложных случаев. [5]
ПП РФ № 538 описывает взаимодействие операторов с уполномоченными органами, приказ № 573 — соответствующие технические требования. Эти акты объясняют устройство предусмотренного доступа. Возможность отдельного сотрудника получить конкретный массив определяется видом информации, компетенцией, основанием и порядком оформления. [6; 10]
Рядом с этой темой часто упоминают ТСПУ — технические средства противодействия угрозам. Их законодательная функция связана с централизованным управлением сетью и воздействием на трафик. Анализ признаков потока и ограничение передачи решают другую задачу, чем получение медицинской карты или поиск в архиве сообщений. Функции, поля и точки доступа каждой системы необходимо устанавливать отдельно. [3; 4]
Аналитические платформы и обмен между организациями
Даже полученный на законном основании массив требует нормализации, поиска и управления доступом. Поэтому существуют специализированные аналитические платформы. В документации Palantir Gotham, например, описана работа с настроенными внешними источниками. Подключение и сопоставление данных объясняют роль платформы; произвольный доступ компании ко всем мировым базам из этого не следует. [34]
Важны настройки источника, права, доступные пользователю записи и журналирование действий. Одна и та же категория инструментов может применяться к разрешенным массивам или к данным незаконного происхождения. Правовой режим определяется конкретным использованием, а качество профиля — еще и происхождением каждого вывода.
Межгосударственное сотрудничество добавляет уровень обмена. Five Eyes объединяет США, Великобританию, Канаду, Австралию и Новую Зеландию. В официальной истории GCHQ оно связывается с соглашением UKUSA 1946 года. Публично подтвержденное сотрудничество показывает существование организационных связей; состав информации и законность конкретной операции требуют отдельных оснований и свидетельств. [36]
Все эти механизмы работают с доступными им источниками. При целевом интересе возможен и другой путь: получить новые сведения непосредственно с устройства или из физической среды. Здесь появляются шпионское ПО и специальные технические средства, которые следует отделять от обычной регистрации повседневных событий.
9. Целевое наблюдение и технические каналы утечки
До сих пор речь шла преимущественно о записях, возникающих при работе услуг. Целевое наблюдение может потребовать дополнительных действий: компрометации устройства, установки оборудования или съемки нужного объекта. Такие сценарии зависят от ресурсов, условий и правовых оснований. Их существование расширяет модель угроз, но не означает одинакового применения к каждому человеку.
Компрометация конечного устройства
Шпионское ПО Pegasus иллюстрирует получение сведений на конечной точке. Официальный технический разбор Project Zero описывает историческую цепочку FORCEDENTRY и CVE-2021-30860, исправленную в iOS 14.8 в сентябре 2021 года. Пример показывает, как уязвимость устройства может дать доступ к обрабатываемой им информации. Состояние современных версий требует собственной оценки. [35]
На устройстве содержание существует до шифрования или после расшифрования, поэтому надежность канала не закрывает этот сценарий. Защитные меры здесь связаны с обновлениями, привилегиями и безопасностью среды. Они дополняют шифрование, поскольку защищают другой этап жизненного цикла данных.
Спутниковая съемка и различимость объектов
Для анализа физической среды используются средства дистанционного наблюдения. Спутниковая съемка позволяет изучать территорию и ее изменения в оптическом, тепловом и радиолокационном диапазонах. Разные физические механизмы дают разные сведения. Пространственную детализацию нельзя свести к одной величине минимального предмета, который аппарат якобы способен безусловно распознать. [37]
Размер проекции пикселя на местности, оптика, атмосфера, движение, контраст и обработка влияют на различимость деталей. Обнаружить автомобиль, отнести его к классу и прочитать номер — разные задачи. Программное улучшение также не тождественно появлению независимо измеренных деталей. Доступность съемки зависит от геометрии, пролета, погоды и режима конкретного аппарата.
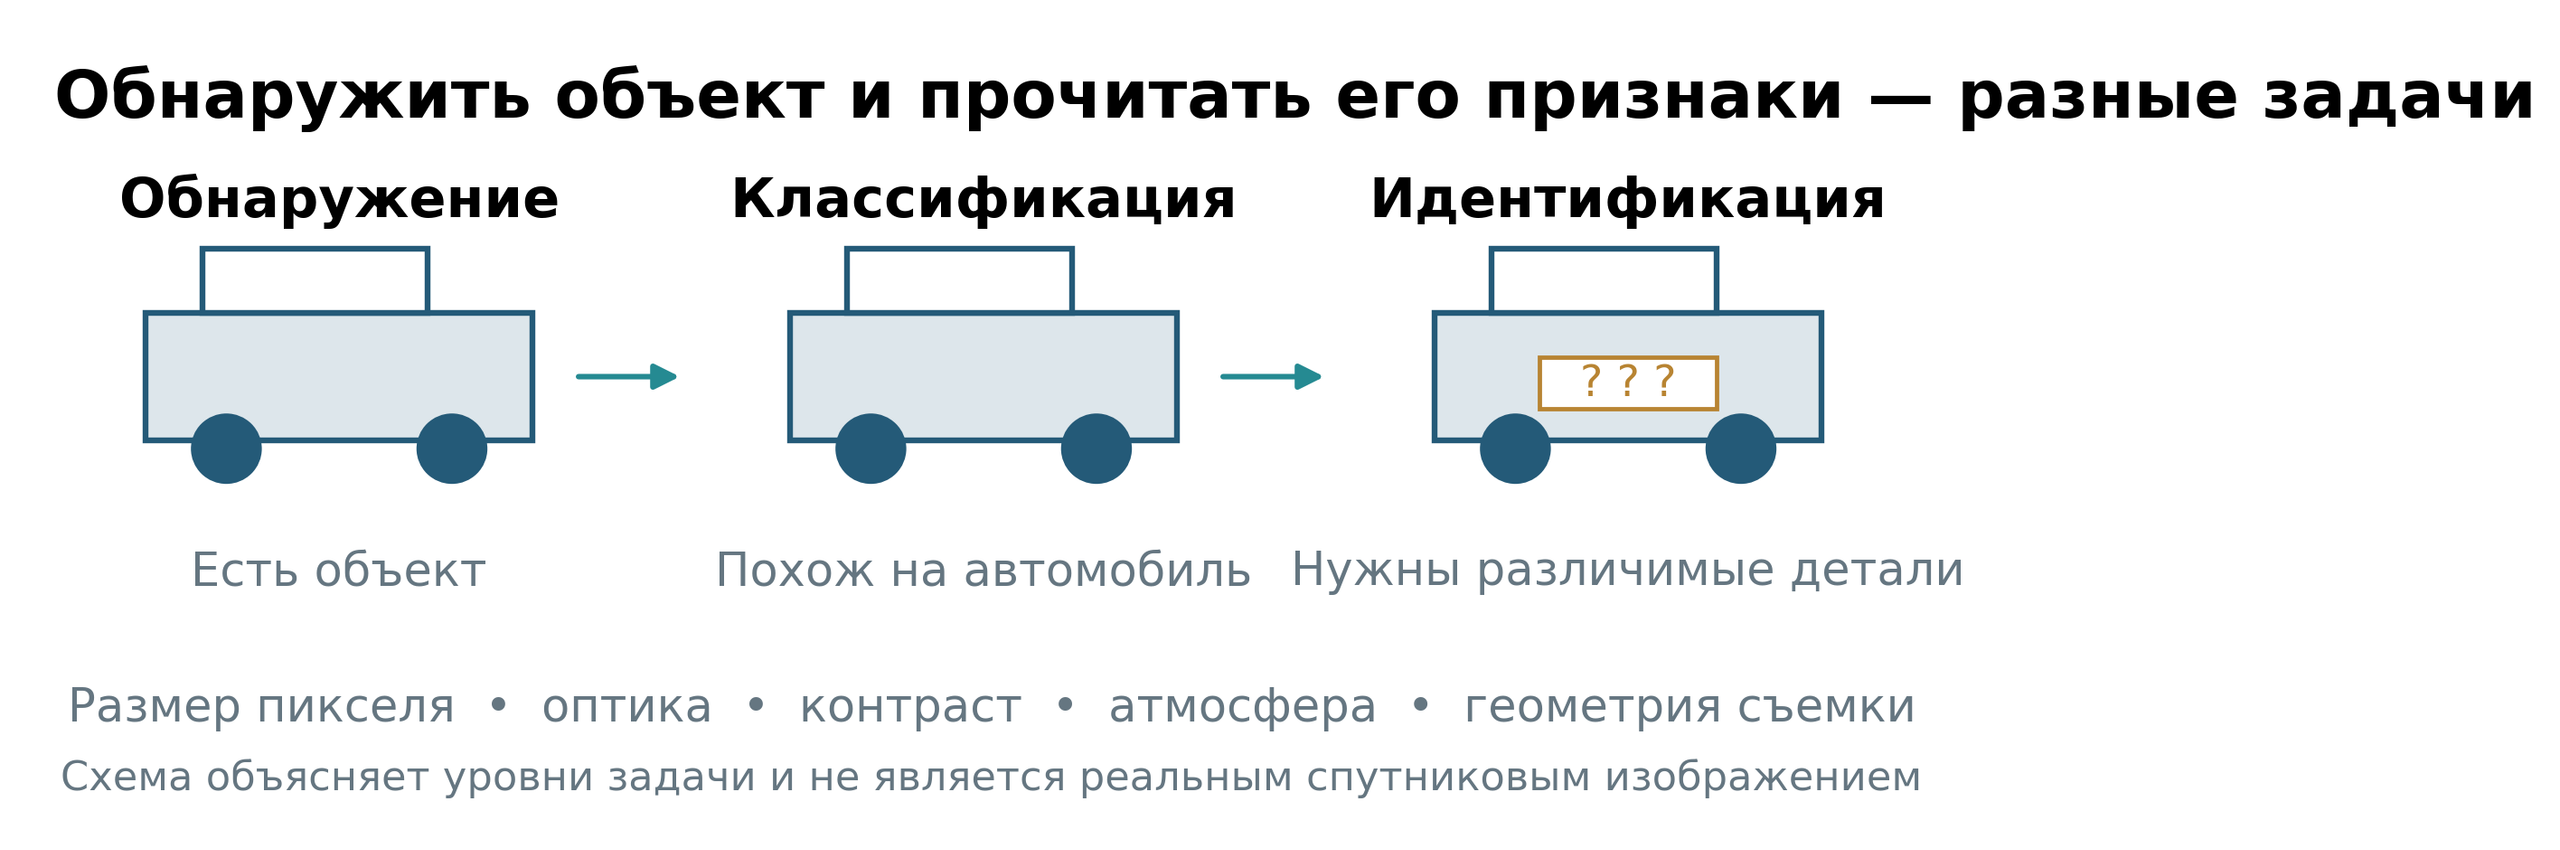
Рисунок 8. Пространственная детализация не определяет задачу автоматически.
Учебная иллюстрация без реального спутникового снимка и без привязки к конкретному аппарату. [37]
Тепловые аномалии могут поддерживать предположение об активности инфраструктуры. Для вывода о подземном объекте существенны глубина, теплопередача, поверхность, фон и другие причины нагрева; произвольного изображения подземных помещений это не дает. Радиолокационные системы имеют собственные задачи и ограничения проникновения через преграды.
Получение звука относится уже к иной физике. Обычный звук требует материальной среды и не проходит через космический вакуум. Радиоперехват или передача показаний наземного датчика через спутниковую связь используют другие механизмы. Различие необходимо учитывать, чтобы возможности съемки не превращались в недостоверное представление о прямом прослушивании разговоров из космоса. [38]
Вибрации и побочные излучения
Речь создает акустические колебания и малые вибрации предметов и строительных конструкций. Работа техники сопровождается электромагнитными процессами. При определенных условиях из таких побочных проявлений можно извлечь содержательные сведения. Возможность зависит от сигнала, среды, аппаратуры и условий наблюдения; именно поэтому техническая защита информации рассматривает каналы утечки применительно к конкретному объекту. [39]
В The Visual Microphone исследователи показывали частичное восстановление звука по видеозаписи малых вибраций предметов. Разборчивость и отношение сигнал/шум оценивались для определенных условий съемки. Эксперимент подтверждает физический механизм, но не задает универсальную дистанцию и не описывает любое стекло или помещение. [58]
Для организации из этого следует необходимость учитывать размещение техники, линии и конструкции, контролировать помещения и доступ. Состав обследований определяется моделью угроз и законными основаниями. Научное описание механизма служит для понимания риска и выбора защиты.
Аппаратный уровень и обследование оборудования
Доверие к устройству начинается еще с компонентов, прошивки, сборки и поставки. Аппаратная закладка отличается от вредоносной программы на уровне ОС; компрометация прошивки или штатного контроллера образует дополнительный сценарий. Поэтому отсутствие подозрительного процесса не подтверждает целостность всей цепочки. Само по себе оно не является и признаком закладки. [40]
Измененное оборудование может проявляться через сеть, питание, время работы и поведение интерфейсов. Часть признаков доступна программному наблюдению, другая требует аппаратного исследования. Установление вмешательства опирается на конкретные изменения и модель устройства. Происхождение бренда или общая техническая возможность не заменяют такого исследования.
Эта логика относится и к аппаратным криптокошелькам. Определение «холодный» описывает часть взаимодействия с сетью, тогда как подлинность поставки, целостность экземпляра и корректность отображаемых операций остаются самостоятельными условиями доверия. Оценивать следует конкретную цепочку и конкретное устройство.
Техническое обследование помещений сочетает несколько методов. Радиоконтроль обнаруживает определенные излучающие устройства в подходящем режиме. Нелинейный локатор реагирует на полупроводниковые переходы и может давать отклик на обычную электронику. Проводные, неизлучающие, выключенные или экранированные устройства требуют иной оценки. Поэтому результат одного прибора рассматривается вместе с осмотром, инфраструктурой и другими наблюдениями.
Учет штатной техники, контроль обслуживания и допусков помогают отличать ожидаемый сигнал от изменения. При обнаружении подозрительного вмешательства нужны сохранение обстоятельств и доказательств, компетентное обследование. Самостоятельная ответная слежка создает новые риски и не подменяет расследование. Технические возможности на каждом из перечисленных уровней поэтому должны рассматриваться вместе с правовыми границами.
10. Правовые границы наблюдения
Сведения о человеке могут одновременно относиться к персональным данным, частной жизни, тайне связи, врачебной или банковской тайне. Правовая оценка начинается с объекта и действия: получение, хранение, сопоставление, передача и публикация имеют собственные условия. Доступная технология и доступная запись сами по себе не создают полномочия на любое дальнейшее использование.
Частная жизнь и основания обработки
Статьи 23 и 24 Конституции охраняют частную жизнь и тайну сообщений. Ограничения этих прав рассматриваются в системе действующего законодательства и предусмотренных процедур. Поэтому установленное законом получение сведений уполномоченным органом следует отличать от инициативы частного лица или доступа сотрудника вне его компетенции. [1]
152-ФЗ применяется с учетом своего предмета и исключений. Для оператора существенны цель, основание, необходимый состав и срок обработки. Согласие является одним из оснований; закон предусматривает и другие случаи. Ссылки на договор, безопасность или законный интерес требуют проверки условий применимости и соблюдения прав субъекта. [2]
Публикация сведений не дает универсального разрешения на их дальнейший оборот. Статья 10.1 устанавливает специальный режим данных, разрешенных субъектом для распространения; утечка не равнозначна такому разрешению. Для здоровья, биометрии и автоматизированных решений действуют дополнительные условия, связанные с чувствительностью данных и последствиями использования. [2]
Гражданско-правовая защита также зависит от предмета. Статья 152 ГК РФ относится к чести, достоинству и деловой репутации, статья 152.1 — к изображению, статья 152.2 — к частной жизни. Компенсация морального вреда оценивается с учетом статьи 151 и иных применимых норм. Условия обработки персональных данных не заменяют автоматически условия публикации изображения или сведений о частной жизни. [13]
Врачебная и банковская тайна дополняют этот режим. Для медицины существенна статья 13 323-ФЗ и установленные основания раскрытия; для банковских сведений — специальные нормы, включая статью 26 закона о банках. Наличие интереса к человеку или расследованию не создает у любого лица права получить эти сведения. [11; 12]
Таблица 6. Правовой режим определяется объектом и действием. [1; 2; 5; 11; 12; 13]
| Объект | Основная норма | Что определяют | Что не следует автоматически |
|---|---|---|---|
| Частная жизнь и связь | Конституция статьи 23 и 24 | Защищенное право и допустимую процедуру ограничения | Техническая возможность не создает полномочия |
| Персональные данные | 152-ФЗ | Цель основание необходимый состав срок и права | Открытая публикация не разрешает любое дальнейшее использование |
| Биометрия | 152-ФЗ статья 11 | Использование особенностей для установления личности | Не каждый снимок для каждого обработчика является биометрией |
| Медицина | 323-ФЗ статья 13; 152-ФЗ статья 10 | Врачебную тайну специальные категории и основания раскрытия | Интерес третьего лица не отменяет конфиденциальность |
| Банковские сведения | Закон о банках статья 26 | Охраняемые сведения и круг получателей | Наличие платежной записи не разрешает свободную выдачу |
| Изображение и частная жизнь | ГК РФ статьи 152.1 и 152.2 | Условия использования и гражданско-правовой защиты | Согласие на один вид обработки не равно любому использованию |
| Оперативное получение | 144-ФЗ; специальные процедуры | Компетенцию основания условия и оформление | Общая ссылка на безопасность не заменяет процедуру |
Безопасность систем и управление доступом
Обязанности по защите зависят от адресата и типа системы. Для ИСПДн рассматриваются 152-ФЗ, ПП РФ № 1119 и применимые меры ФСТЭК. Приказы № 21 и № 117 имеют разные области применения; наличие камеры или медицинского приложения само по себе не относит систему к государственному контуру. При привлечении облачного подрядчика необходимо определить условия обработки и защиты в соответствующей модели отношений. [2; 17; 18; 19]
Практическое исполнение выражается в проверяемой связи цели, набора данных, прав, срока и технических мер. Для цифровых профилей существенны происхождение вывода, отделение предположения от факта и возможность исправления. Ограничения экспорта, аудит обращений и контроль интеграций должны соответствовать заявленным правилам.
Ответственность за незаконное получение и использование
Статья носит исключительно информационный характер. Описанные возможности не следует использовать для самостоятельной слежки за людьми, вторжения в частную жизнь, перехвата чужих сообщений, доступа к чужим устройствам или обращения с незаконно полученными данными. Учебная цель, отсутствие корысти и технический интерес сами по себе не дают правового основания для вмешательства.
Сталкинг и доксинг описывают поведение, но конкретная ответственность определяется составом действий. Устанавливаются объект посягательства, происхождение информации, вина и другие предусмотренные признаки. Публикация номера, перехват сообщения, копирование защищенной базы и требование денег под угрозой разглашения могут затрагивать разные нормы. Отсутствие одного из этих действий не делает остальные автоматически законными. [14]
Таблица 7. Возможные направления уголовной квалификации. [14; 15]
| Статья УК | Охраняемый интерес | Существенные признаки | Ограничение пересказа |
|---|---|---|---|
| 137 | Частная жизнь | Незаконное собирание или распространение личной либо семейной тайны; иные признаки состава | Не любые ПДн автоматически являются такой тайной; учитывать оговорку о 272.1 |
| 138 | Тайна сообщений | Нарушение тайны переписки переговоров и иных сообщений граждан | Публичное раскрытие содержания не является обязательным признаком каждого нарушения |
| 138.1 | Оборот специальных средств | Незаконные производство приобретение и/или сбыт средств с предусмотренными признаками | Не каждый бытовой микрофон является специальным средством |
| 272 | Защищенная компьютерная информация | Неправомерный доступ с указанными в норме последствиями включая копирование | Есть оговорка о случаях статьи 272.1; не любое несогласованное действие квалифицируется одинаково |
| 272.1 | Компьютерная информация с ПДн | Предусмотренные действия с информацией незаконного происхождения; отдельный состав о ресурсах | Нужно установить признаки конкретной части; это не запрет любой обработки ПДн |
| 163 | Имущественные права | Имущественное требование под предусмотренной нормой угрозой | Не всякое давление без имущественного требования является вымогательством |
| 119 | Жизнь и здоровье | Угроза убийством или тяжким вредом при основаниях опасаться ее осуществления | Не любое неприятное или угрожающее высказывание подпадает под норму |
| 128.1 | Честь и репутация | Распространение заведомо ложных порочащих сведений | Несогласие оценочное суждение и истинные сведения не тождественны клевете |
| 183 | Охраняемые виды тайн | Предусмотренные незаконные действия с коммерческой налоговой или банковской тайной | Медицинские и иные сведения не следует автоматически относить к этому составу |
Статья 272.1 введена законом № 421-ФЗ и действует с декабря 2024 года. Для нее существенна компьютерная информация с персональными данными, полученная неправомерным доступом, вмешательством либо иным незаконным путем. Предусмотрены квалифицированные составы и отдельная норма о ресурсах, заведомо предназначенных для незаконного хранения или распространения таких сведений. Происхождение и конкретные действия обязательны для оценки применимости. [14; 15]
Исключение для обработки физическими лицами исключительно для личных и семейных нужд оценивается в соответствующем контексте и не отменяет иных норм о чужой частной жизни. Кроме того, статьи 137 и 272 содержат оговорки о случаях, предусмотренных статьей 272.1. Перечень норм в таблице поэтому не означает их автоматического одновременного применения. [14; 15]
Статья 138.1 касается незаконных производства, приобретения и/или сбыта специальных технических средств для негласного получения информации. Примечания определяют признаки таких средств и исключения для бытовой техники. Возможность записи не превращает любой микрофон или смартфон в запрещенное средство; свободная продажа устройства, в свою очередь, не разрешает нарушать тайну связи или частную жизнь при его использовании. [14]
Незаконный сбор и распространение могут повлечь также административные и гражданско-правовые последствия. Применимый режим зависит от действий, субъекта и других обстоятельств. Открытый источник и отсутствие шантажа не дают достаточного основания заранее ограничить оценку одним административным штрафом. [2; 14; 13; 16]
Изучать технические механизмы следует на собственных устройствах, обезличенных учебных примерах и в согласованной профессиональной среде. Проверка чужой частной жизни или чужих систем требует собственных законных оснований, независимо от того, насколько подробно инструмент описан в научной публикации.
Различия между юрисдикциями
Международный сервис может связывать пользователя, поставщика и инфраструктуру разных стран. GDPR применяется при выполнении условий его территориальной и предметной применимости. Он устанавливает принципы, основания и режим специальных категорий; статья 22 относится к определенным решениям на основе исключительно автоматизированной обработки. Для конкретного сервиса необходимо установить эти условия, а не переносить общие положения на любую аналитику. [20]
Российское основание обработки не решает автоматически все вопросы другой юрисдикции, как и упоминание GDPR не делает его требования применимыми к каждой российской системе. При трансграничной передаче и использовании облачных услуг требуется отдельный анализ адресата, данных и операции. Надзорное дело BetterHelp и разведывательное сотрудничество Five Eyes тоже относятся к своим предметам и не образуют единых мировых правил доступа к информации. [20; 2; 33; 36]
Правовые границы объясняют, почему одинаковая технология дает разные оценки в разных обстоятельствах. Для человека и организации остается практическая задача: уменьшить избыточный след, ограничить доступ к нему и снизить последствия ошибки или неправомерного использования.
11. Защита приватности в повседневной жизни и работе
Данные возникали на протяжении всего рассмотренного дня, поэтому и защита распределяется между устройствами, аккаунтами, сервисами и физической средой. Одна настройка не может охватить их все. Выбор мер начинается с наиболее чувствительных сведений, возможных получателей и последствий раскрытия. Публичный автор, сотрудник с доступом к конфиденциальной информации и человек, столкнувшийся с преследованием, решают разные задачи.
Личные устройства аккаунты и публикации
Разрешения стоит выдавать под конкретную функцию. Контакты не обязательно нужны каждому мессенджеру, постоянная геопозиция — каждому сервису доставки. Удаление неиспользуемых приложений, проверка связанных устройств и сеансов, надежная аутентификация и обновления уменьшают отдельные пути доступа. Для резервных копий дополнительно проверяются получатели и шифрование.
У облачного сервиса настройки истории, памяти, обучения и удаления рассматриваются раздельно. Перед передачей документа полезно исключить сведения, которые не нужны для задачи. Для рабочих и чужих персональных данных сначала определяются допустимость обработки и правила организации. Удобство инструмента не заменяет основания передачи.
В публикациях оцениваются и файл, и изображенное: адрес, пропуск, экран, маршрут или чужие документы. Проверять нужно экспортированную копию, которую получит аудитория. Удаление геометки не скрывает адрес на вывеске; согласование публикации с участниками и разумное ограничение контактной синхронизации уменьшают взаимное раскрытие сведений.
DNS-фильтрация и блокирование известных трекеров могут сократить часть обмена, но не охватывают все способы передачи. VPN и Tor выбирают под определенную сетевую задачу и модель доверия. Второй телефон помогает разделять доступ, однако его использование оценивается вместе с аккаунтами, маршрутами и другими возможными связями. [29]
Организация обработки и аналитики
Компании нужна карта источников, потоков и получателей. Для каждого определяются цель, основание, категории данных, срок, обработчики и права. Интеграции и экспорт требуют такой же оценки, как основной сервис. Особенно существенно объединение массивов для новой цели и повторное использование в аналитике или ИИ. [2]
Технически этому соответствуют разграничение доступа по ролям и атрибутам, контроль служебных учетных записей, журналирование обращений, ограничения массовой выгрузки и защита резервных копий с проверкой восстановления. Сами логи тоже могут содержать персональные и секретные сведения, поэтому их состав и срок должны управляться.
Для профилей нужны происхождение существенного вывода, оценка качества и процедура исправления. При передаче статистики применяются методы, соответствующие риску повторной идентификации; случайный идентификатор не заменяет такую оценку. Для решений о человеке учитываются применимые гарантии и возможность оспаривания. [2; 41; 42]
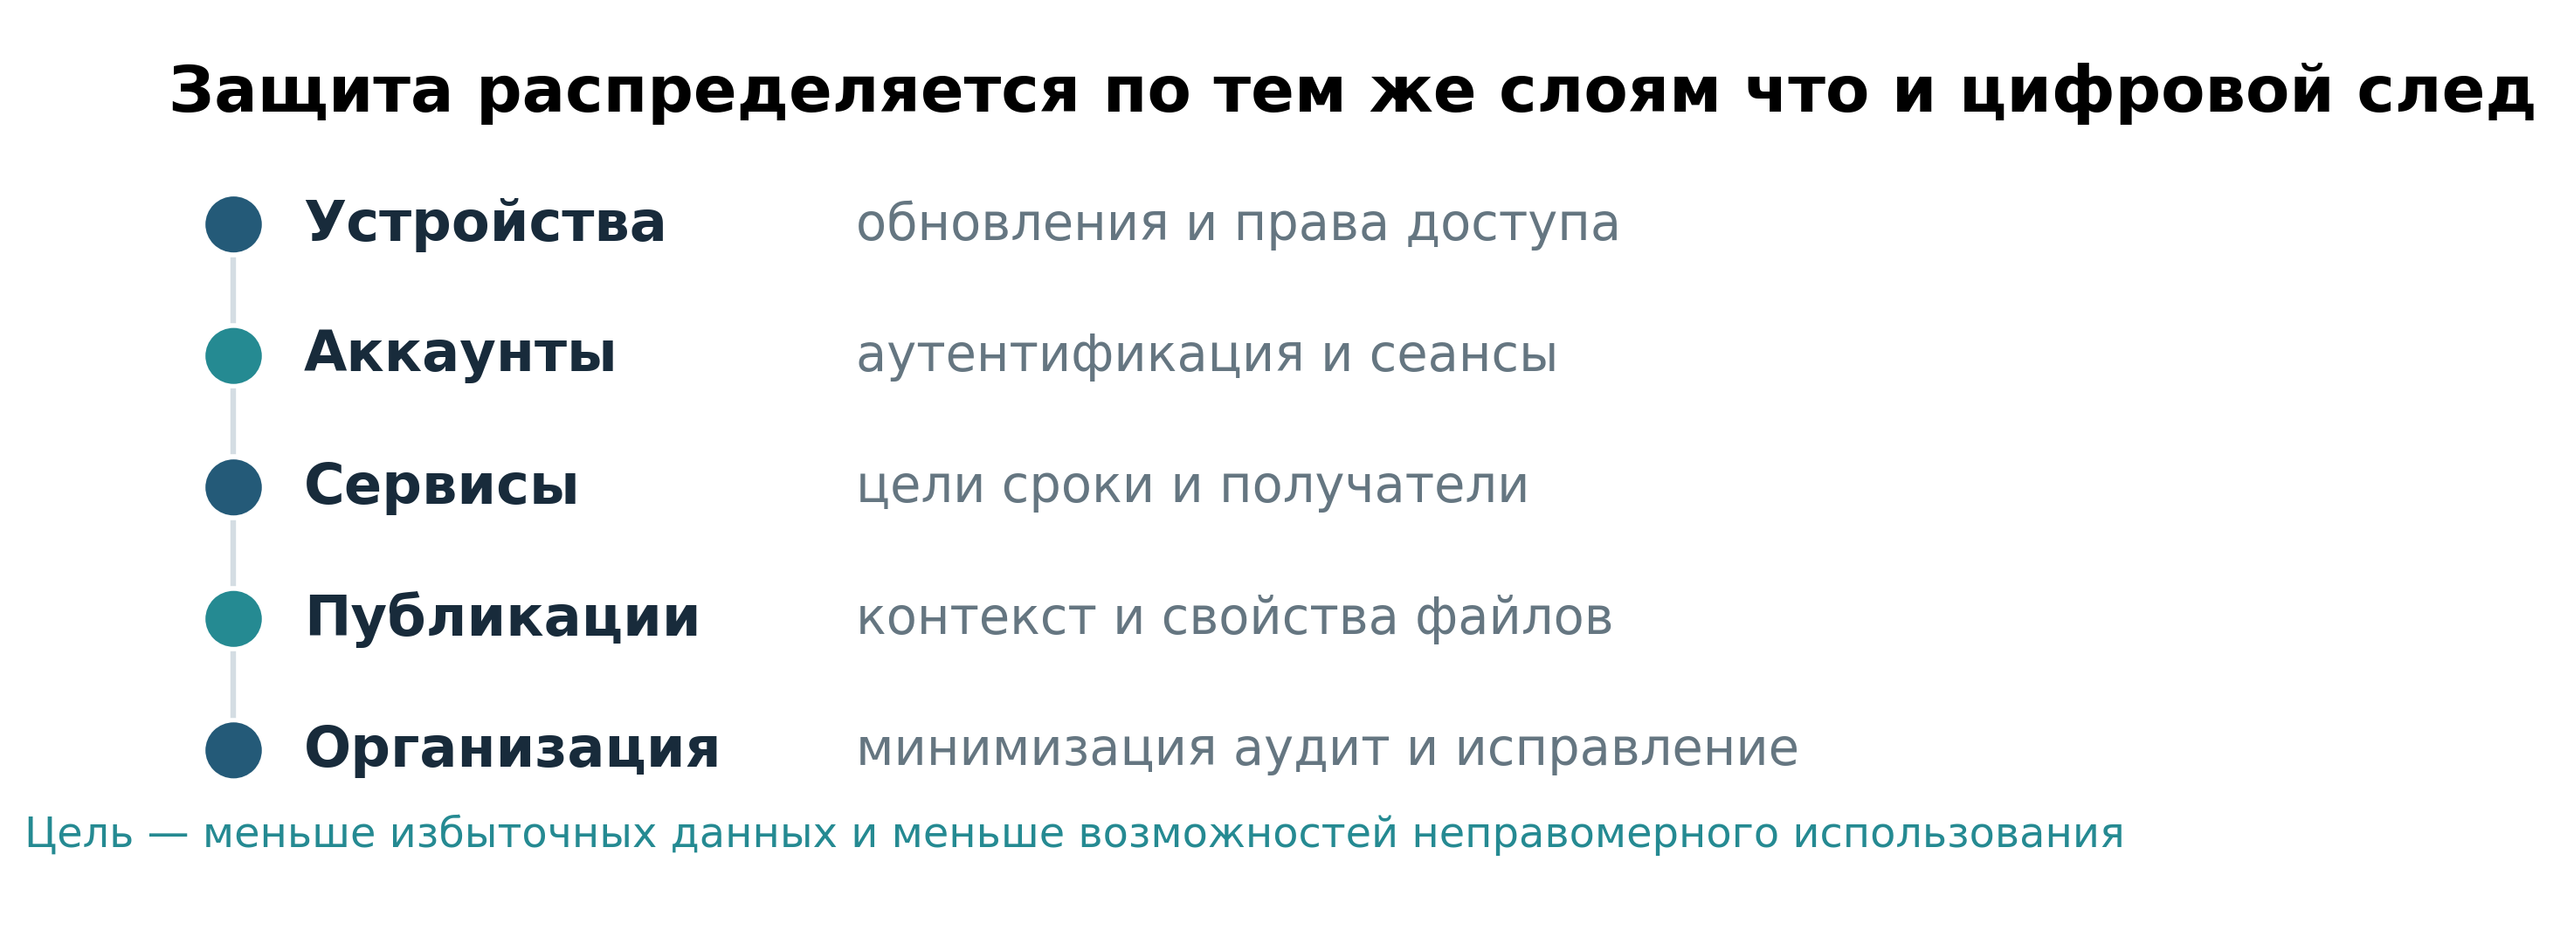
Рисунок 9. Меры защиты распределяются между человеком сервисом и организацией.
Рекомендации выбираются по модели угроз и не являются гарантией полной анонимности. [2; 29]
Действия при признаках вмешательства
Если есть признаки неправомерного доступа или преследования, следует сохранять сообщения, уведомления, время событий и доступные сведения о собственных учетных записях. В зависимости от обстоятельств обращаются к оператору сервиса, ответственному в организации, компетентным специалистам, регулятору или правоохранительным органам. Распространение чужих данных и попытка ответного доступа могут повредить и доказательствам, и правовой позиции.
При непосредственной угрозе человеку первоочередны физическая безопасность и обращение за помощью. Техническая проверка дополняет эти действия и не должна задерживать их. Предположение о наблюдении требует исследования фактов, прежде чем станет выводом о механизме или виновном.
Такая же дисциплина нужна и при чтении публичных сообщений о слежке. Практические меры должны опираться на установленное поведение, поскольку громкое описание возможностей само по себе не показывает ни реального масштаба сбора, ни качества выводов.
12. Надежность выводов и смысл защиты
Разрешение в манифесте, функция в библиотеке, выполненное обращение, передача в трафике и подтвержденное использование — разные ступени доказательства. Переход между ними требует дополнительных наблюдений. Это важно и для оценки приложения, и для обвинения конкретного участника в неправомерном сборе.
Таблица 8. Уровни доказательства технического утверждения. [21; 52; 53]
| Наблюдение | Что можно заключить | Что еще требуется |
|---|---|---|
| Разрешение объявлено | В сборке заявлен соответствующий запрос доступа | Фактическая выдача права и условия использования |
| Код или SDK найден | Есть реализация или подключенный компонент | Исполнение нужного пути и его конфигурация |
| Обращение наблюдалось | В сценарии выполнено действие или прочитано поле | Объем данных дальнейшая обработка и повторяемость |
| Передача подтверждена | Установлен конкретный обмен и наблюдаемый получатель | Состав полезной нагрузки назначение и серверная обработка |
| Использование установлено | Есть сведения о последующей операции с данными | Правовой режим достоверность источника и масштаб применения |
Техническое утверждение читается вместе с версией и условиями, научный результат — с выборкой, методом и метрикой. Для нормы необходимы действующая редакция, адресат и применимость; для инцидента — подлинность, происхождение и подтвержденный объем. Эти сведения позволяют понять, какое дополнительное наблюдение изменит вывод.
Официальный источник имеет приоритет в пределах своей компетенции. Закон устанавливает режим, документация описывает заявленную архитектуру, измерение показывает наблюдавшееся поведение. Правовое основание не доказывает техническую полноту, а найденный механизм еще не определяет законность каждого применения. Для убедительного заключения эти стороны должны согласоваться.
То же относится к цифрам. Уникальность траектории отличается от установления личности, корреляция — от доли правильных ответов, попадание в радиус — от определения адреса. Относительный рост конверсии описывает изменение относительно исходного уровня. Сохранение этих различий помогает увидеть реальные возможности аналитики без преувеличения ее надежности.
К концу обычного дня след распределен между многими участниками. Приложения, связь, платежи, камеры, медицина и переписка дают разные фрагменты, окружение добавляет свои. Их объединение делает чувствительными даже обыденные сведения. Реальное наблюдение при этом требует доступа к источникам, ресурсов и проверяемого сопоставления.
Защита приватности уменьшает избыточный сбор, ограничивает сроки и доступ, защищает устройства и позволяет исправлять ошибочные выводы. Оценивать ее стоит по снижению вероятности неправомерного использования и возможного вреда, соблюдая правовые границы собственных действий.
Как подготовлена статья
Материал подготовлен мной (Максимом Шаманаевым) при участии ChatGPT. Я определил тему, направление рассуждений, основные тезисы и авторскую позицию. Финальная редакторская вычитка и правки перед публикацией остаётся за автором.
ChatGPT участвовал в поиске и обработке большого объёма источников, сопоставлении данных, выстраивании структуры и подготовке текста, а также подготовил инфографику, диаграммы и иллюстрации.
Список источников
Номера соответствуют ссылкам в основном тексте, таблицах и подписях. Для электронных ресурсов дата обращения — 7 ноября 2026 года. Научные результаты приводятся с указанием года и ограничений; исторический эксперимент не описывает автоматически состояние современных сервисов.
Нормативные источники
[1] Конституция Российской Федерации, статьи 23 и 24. Текст на сайте Минюста России. Открыть источник
[2] Федеральный закон от 27.07.2006 № 152-ФЗ О персональных данных, статьи 3, 5–11, 16, 18.1 и 19. Открыть источник
[3] Федеральный закон от 07.07.2003 № 126-ФЗ О связи, статьи 63–65.1; редакция с изменениями, действующими на дату статьи. Открыть источник
[4] Федеральный закон от 27.07.2006 № 149-ФЗ Об информации информационных технологиях и о защите информации, в том числе статья 10.1. Открыть источник
[5] Федеральный закон от 12.08.1995 № 144-ФЗ Об оперативно-розыскной деятельности, статьи 6, 8, 9 и 13. Открыть источник
[6] Постановление Правительства РФ от 27.08.2005 № 538. Правила взаимодействия операторов связи с уполномоченными органами. Открыть источник
[7] Постановление Правительства РФ от 12.04.2018 № 445. Правила хранения операторами связи сообщений; редакция от 24.08.2026. Открыть источник
[8] Постановление Правительства РФ от 26.02.2022 № 256. Правила хранения ОРИ содержания электронных сообщений. Открыть источник
[9] Постановление Правительства РФ от 23.09.2020 № 1526, редакция от 30.10.2025. Правила хранения ОРИ сведений о фактах обмена и пользователях. Открыть источник
[10] Приказ Минкомсвязи России от 29.10.2018 № 573, редакция от 18.12.2025. Требования к техническим и программным средствам информационных систем с базами абонентов и сведениями об услугах связи для обеспечения ОРМ. Открыть источник
[11] Федеральный закон от 21.11.2011 № 323-ФЗ, статья 13 Соблюдение врачебной тайны. Открыть источник
[12] Закон РФ от 02.12.1990 № 395-1 О банках и банковской деятельности, статья 26 Банковская тайна. Открыть источник
[13] Гражданский кодекс Российской Федерации, часть первая: статьи 151, 152, 152.1 и 152.2. Открыть источник
[14] Уголовный кодекс Российской Федерации от 13.06.1996 № 63-ФЗ. Статьи 119, 128.1, 137, 138, 138.1, 163, 183, 272 и 272.1; редакция от 04.08.2026. Открыть источник
[15] Федеральный закон от 30.11.2024 № 421-ФЗ О внесении изменений в Уголовный кодекс Российской Федерации. Открыть источник
[16] Кодекс Российской Федерации об административных правонарушениях, в том числе статья 13.11. Открыть источник
[17] Постановление Правительства РФ от 01.11.2012 № 1119. Требования к защите персональных данных при обработке в ИСПДн. Открыть источник
[18] Приказ ФСТЭК России от 18.02.2013 № 21. Состав и содержание организационных и технических мер по обеспечению безопасности персональных данных в ИСПДн. Открыть источник
[19] Приказ ФСТЭК России от 11.04.2025 № 117, редакция от 08.05.2026. Требования о защите информации в ГИС и иных ИС указанных в акте государственных организаций. Открыть источник
[20] Regulation (EU) 2016/679, General Data Protection Regulation, articles 3, 5, 6, 9 and 22. EUR-Lex. Открыть источник
Техническая документация и официальные материалы
[21] Android Developers. Permissions on Android. Типы разрешений и условия доступа. Открыть источник
[22] Telegram. Privacy Policy, разделы 3.3.1–3.3.3. Открыть источник
[23] WhatsApp Help Center. About Google Account backups. Условия сквозного шифрования резервных копий. Открыть источник
[24] MAX. Политика конфиденциальности сервиса. Открыть источник
[25] OpenAI. Privacy Policy. Версия и применимая юрисдикция выбираются на странице поставщика. Открыть источник
[26] OpenAI Help Center. Chat and file retention in ChatGPT. Открыть источник
[27] OpenAI. Business data privacy security and compliance. Открыть источник
[28] Rescorla E. The Transport Layer Security TLS Protocol Version 1.3. RFC 8446, 2018. Открыть источник
[29] Tor Project. Limitations and remaining attacks against Tor anonymity. Открыть источник
[30] Grother P., Ngan M., Hanaoka K. Face Recognition Vendor Test Part 3 Demographic Effects. NISTIR 8280, 2019. DOI 10.6028/NIST.IR.8280. Открыть источник
[31] ExifTool. EXIF Tags and GPS Tags. Справочники полей метаданных. Открыть источник
[32] Microsoft Support. Remove hidden data and personal information by inspecting documents presentations or workbooks. Открыть источник
[33] Federal Trade Commission. Final approval of order concerning BetterHelp sensitive health data and advertising, July 2023. Открыть источник
[34] Palantir Gotham documentation. Federated sources basics. Открыть источник
[35] Beer I., Groß S. A deep dive into an NSO zero-click iMessage exploit Remote Code Execution. Google Project Zero, December 2021. Открыть источник
[36] GCHQ. GCHQ marks 75th anniversary of the UKUSA agreement, 2021. Открыть источник
[37] USGS. Joint Agency Commercial Imagery Evaluation JACIE best practices for remote sensing system evaluation and reporting. Open-File Report 2024-1023. Открыть источник
[38] NASA Science. Anatomy of an Electromagnetic Wave. Различие механических и электромагнитных волн. Открыть источник
[39] NIST SP 800-53 Revision 5. Security and Privacy Controls for Information Systems and Organizations, control PE-19 Information Leakage. Открыть источник
[40] NIST SP 800-161 Revision 1 Update 1. Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations. Открыть источник
Научные публикации
[41] de Montjoye Y.-A., Hidalgo C. A., Verleysen M., Blondel V. D. Scientific Reports. 2013. Vol. 3. Article 1376. DOI: 10.1038/srep01376. Unique in the Crowd: The privacy bounds of human mobility Открыть источник
[42] de Montjoye Y.-A., Radaelli L., Singh V. K., Pentland A. S. Science. 2015. Vol. 347, no. 6221. P. 536–539. DOI: 10.1126/science.1256297. Unique in the shopping mall: On the reidentifiability of credit card metadata Открыть источник
[43] Kondor D., Hashemian B., de Montjoye Y.-A., Ratti C. IEEE Transactions on Big Data. Публикация online: 2018. DOI: 10.1109/TBDATA.2018.2871693. Авторская версия: arXiv: 1709.05772v4. Towards Matching User Mobility Traces in Large-Scale Datasets Открыть источник
[44] Narayanan A., Shmatikov V. IEEE Symposium on Security and Privacy. 2008. DOI: 10.1109/SP.2008.33. Robust De-anonymization of Large Sparse Datasets Открыть источник
[45] Kosinski M., Stillwell D., Graepel T. PNAS. 2013. Vol. 110, no. 15. P. 5802–5805. DOI: 10.1073/pnas.1218772110. Private traits and attributes are predictable from digital records of human behavior Открыть источник
[46] Youyou W., Kosinski M., Stillwell D. PNAS. 2015. Vol. 112, no. 4. P. 1036–1040. DOI: 10.1073/pnas.1418680112. Computer-based personality judgments are more accurate than those made by humans Открыть источник
[47] Matz S. C., Kosinski M., Nave G., Stillwell D. J. PNAS. 2017. Vol. 114, no. 48. P. 12714–12719. DOI: 10.1073/pnas.1710966114. Psychological targeting as an effective approach to digital mass persuasion Открыть источник
[48] Staab R., Vero M., Balunović M., Vechev M. ICLR. 2024. Авторская версия: arXiv: 2310.07298v2, 6 мая 2024. Beyond Memorization: Violating Privacy Via Inference with Large Language Models Открыть источник
[49] Khan A. S., He E., Ma C., Wachowicz M., Naghizade E. EMNLP. 2026. P. 48544–48574. DOI по карточке ACL: 10.18653/2026.emnlp-main.2136. GraphProfiler: Source-Linked Sensitive Attribute Inference via Personal Knowledge Graphs Открыть источник
[50] Haas L., Skreta M., Alberti S., Finn C. CVPR. 2024. Авторская версия: arXiv: 2307.05845v6. PIGEON: Predicting Image Geolocations Открыть источник
[51] Vivanco Cepeda V., Nayak G. K., Shah M. NeurIPS. 2023. DOI по карточке proceedings: 10.52202/075280-0379. GeoCLIP: Clip-Inspired Alignment between Locations and Images for Effective Worldwide Geo-localization Открыть источник
[52] Reardon J., Feal Á., Wijesekera P., Elazari Bar On A., Vallina-Rodriguez N., Egelman S. USENIX Security. 2019. P. 603–620. 50 Ways to Leak Your Data: An Exploration of Apps’ Circumvention of the Android Permissions System Открыть источник
[53] Pan E., Ren J., Lindorfer M., Wilson C., Choffnes D. PoPETs. 2018. No. 4. P. 33–50. DOI: 10.1515/popets-2018-0030. Panoptispy: Characterizing Audio and Video Exfiltration from Android Applications Открыть источник
[54] Liu H., Leith D. J., Patras P. ACM WiSec. 2023. DOI: 10.1145/3558482.3581775. Android OS Privacy Under the Loupe — A Tale from the East Открыть источник
[55] Englehardt S., Narayanan A. ACM CCS. 2016. P. 1388–1401. DOI: 10.1145/2976749.2978313. Online Tracking: A 1-million-site Measurement and Analysis Открыть источник
[56] Garcia D. Science Advances. 2017. Vol. 3, no. 8. Article e1701172. DOI: 10.1126/sciadv.1701172. Leaking privacy and shadow profiles in online social networks Открыть источник
[57] Johnson A., Wacek C., Jansen R., Sherr M., Syverson P. ACM CCS. 2013. DOI: 10.1145/2508859.2516651. Users Get Routed: Traffic Correlation on Tor by Realistic Adversaries Открыть источник
[58] Davis A., Rubinstein M., Wadhwa N., Mysore G. J., Durand F., Freeman W. T. ACM Transactions on Graphics. 2014. Vol. 33, no. 4. Article 79. DOI: 10.1145/2601097.2601119. The Visual Microphone: Passive Recovery of Sound from Video Открыть источник
[59] Sánchez D., Martínez S., Domingo-Ferrer J. Science. 2016. Vol. 351, no. 6279. P. 1274. DOI: 10.1126/science.aad9295. Comment on «Unique in the shopping mall…» Открыть источник
[60] de Montjoye Y.-A., Pentland A. S. Science. 2016. Vol. 351, no. 6279. P. 1274. DOI: 10.1126/science.aaf1578. Response to Comment on «Unique in the shopping mall…» Открыть источник
[61] Смушкин А. Б. Вестник ТГУ. 2025. № 514. С. 234–241. Датацентризм как основа цифровой трансформации раскрытия, расследования и предупреждения преступлений Открыть источник
[62] Иванов В. Ю. Вестник Уральского юридического института МВД России. 2023. № 1. С. 62–66. Использование OSINT в раскрытии и расследовании преступлений
[63] Кирюхин А. В. Информационные технологии, управление, безопасность в сложных системах. 2026. № 2 (2). С. 72–83. Модели, методы и архитектура системы поддержки принятия решений на основе анализа цифрового профиля иностранного гражданина
[64] Шаров В. И. Юридическая техника. 2024. № 18. С. 411–416. Поиск и анализ оперативно-розыскной информации в интернете
[65] Фаниев П. А. Научный портал МВД России. 2023. № 2 (62). Тихая разведка OSINT как способ получения криминалистически значимой информации
[66] Тимонин А. Ю. Вестник Пензенского государственного университета. 2017. № 3 (17). С. 112–118. Визуализация данных социального профиля для использования в прикладных задачах

Безопасность против человека?

Центры обработки данных: под землёй, под водой и за пределами планеты
А где все остальные безопасники? Зачем я начал собирать Профессиональный атлас ИБ
«Остановите нас» — или не мешайте гонке? Что видно, если сложить открытые данные об ИИ в один пазл
Освободить ЦОД от ответственности за утечки? Всё сложнее, чем кажется
После пароля: сможет ли смартфон узнавать человека по тому, что происходит под кожей


Когда интернет начинает цитировать сам себя
